
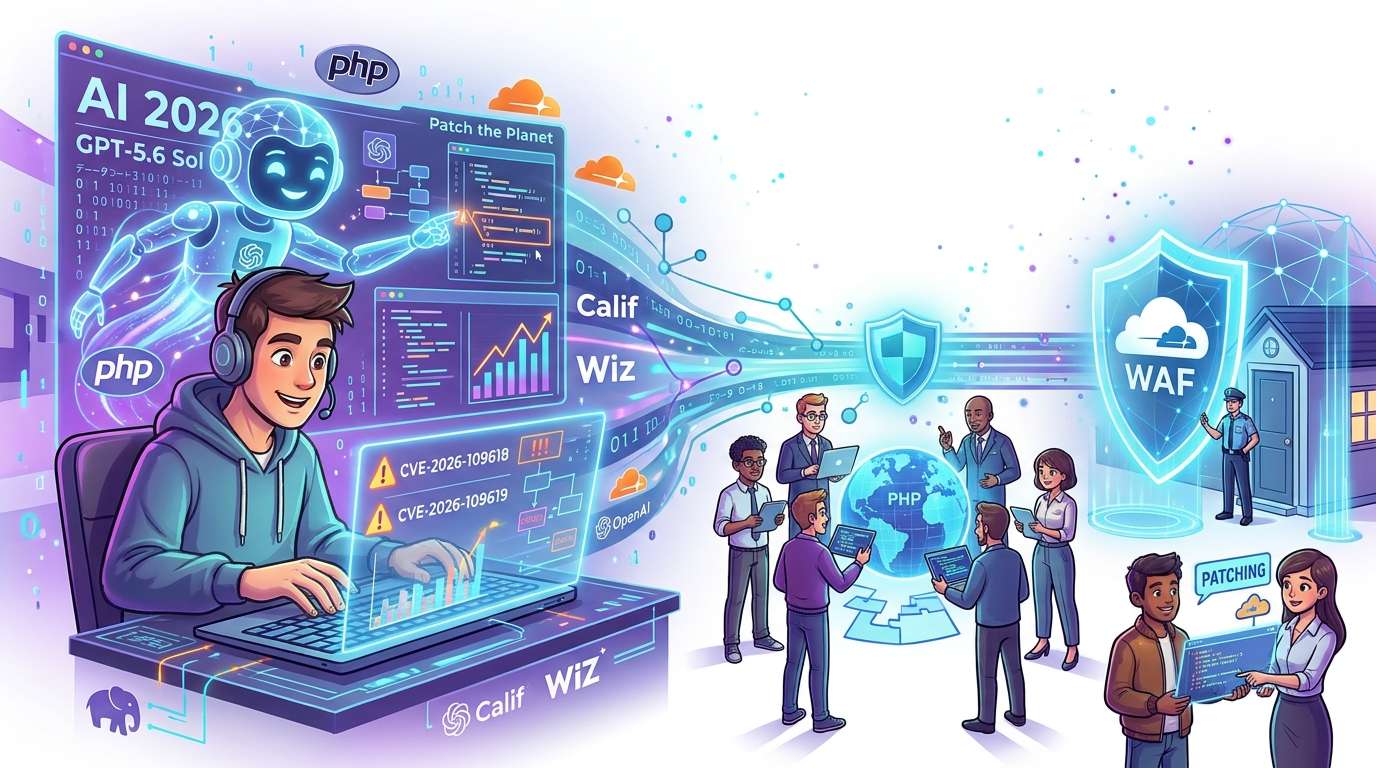
OpenAI ने 21 अक्टूबर 2026 को अपने आधिकारिक X खाते पर बताया कि उसने Patch the Planet पहल के ज़रिए प्रोग्रामिंग भाषा PHP की सुरक्षा कमजोरियों से निपटने में मदद की। GPT-5.6 Sol का इस्तेमाल कर Calif ने एक गंभीर खामी खोजी, जबकि Wiz ने भी स्वतंत्र रूप से कमजोरियों की रिपोर्ट की। सुधार और रिलीज़ की अगुवाई PHP के रखरखावकर्ताओं ने की। OpenAI, Wiz और Cloudflare समेत अन्य कंपनियों ने तैयारी में सहयोग किया।
https://x.com/openai/status/2112907856018309586?s=46&t=cFPDCo95GTPdBtNlVD8tRw
खोज के बाद सामने आता लंबा रास्ता
OpenAI ने अपने आधिकारिक X पोस्ट में इस मामले का खुलासा किया है। पोस्टयहाँसे देखी जा सकती है। OpenAI की वेबसाइट पर भी इसका विवरण प्रकाशित किया गया है। यहाँ हम दोनों की सामग्री के आधार पर मामले को समझाते हैं।
जब सुनते हैं कि AI ने कोई सुरक्षा कमजोरी खोजी है, तो ध्यान अनायास ही खोज के क्षण पर चला जाता है। लेकिन सुरक्षा के क्षेत्र में असल समय और मेहनत उसके बाद लगती है। मिली हुई खामी की सही जानकारी देना, उसे ठीक करना और उपयोगकर्ताओं के लिए अपडेट उपलब्ध कराना—ये सभी कदम एक-दूसरे से जुड़े हों, तभी दुनिया की वेबसाइटों और सेवाओं की सुरक्षा हो पाती है।
PHP को वेबसाइटों के पीछे काम करने वाली प्रोग्रामिंग भाषा के रूप में जाना जाता है और यह कई सेवाओं का आधार है। ऐसे में इसमें मिली समस्या को ठीक करने की प्रक्रिया सावधानी से पूरी करनी पड़ती है। इस मामले में AI की पहचान क्षमता से ज़्यादा, खोज से लेकर सार्वजनिक रूप से जानकारी जारी करने तक की प्रक्रिया पर ध्यान जाता है।
किसने क्या भूमिका निभाई, इसे समझें
भूमिकाओं को गड्डमड्ड होने से बचाने के लिए, आइए उपलब्ध सार्वजनिक जानकारी के आधार पर उन्हें अलग-अलग देखें। GPT-5.6 Sol का इस्तेमाल करने वाले Calif ने गंभीर खामी खोजी। इससे अलग, Wiz ने भी स्वतंत्र रूप से दो कमजोरियाँ खोजीं और उनकी रिपोर्ट की। सार्वजनिक जानकारी में दो कमजोरियों का उल्लेख है—यह किसी एक खामी का मामला नहीं है।
सुधार और रिलीज़ की अगुवाई PHP के रखरखावकर्ताओं ने की। OpenAI ने बताया कि इस सुधार की तैयारी में उसने Wiz और क्लाउड कंपनी Cloudflare समेत अन्य कंपनियों के साथ सहयोग किया। इस मामले में AI मुख्य भूमिका में नहीं था; इसके बजाय, AI समेत कई टीमों ने रखरखावकर्ताओं के फैसलों को केंद्र में रखकर काम किया।
बाहरी निगरानी बढ़ने पर एक ही समस्या अलग-अलग रास्तों से सामने आ सकती है। Wiz की स्वतंत्र रिपोर्ट इसका उदाहरण है। जब कई रिपोर्टें मिलती हैं, तो जानकारी का समन्वय करने की ज़िम्मेदारी रिपोर्ट लेने वाले पक्ष और रखरखावकर्ताओं पर आ जाती है।
सार्वजनिक रिलीज़ से पहले ही शुरू हो गई थी सुरक्षा
एक और अहम बात यह है कि सुधार जारी होने से पहले ही सुरक्षा के उपाय शुरू हो गए थे। Cloudflare ने इन कमजोरियों को CVE-2026-109618 और CVE-2026-109619 के रूप में बताया और कहा कि उसने रिलीज़ से पहले ही WAF के ज़रिए सुरक्षा उपाय लागू कर दिए थे।
WAF एक ऐसी व्यवस्था है जो वेबसाइट तक पहुँचने वाले नेटवर्क ट्रैफ़िक पर नज़र रखती है और संदिग्ध अनुरोधों को पहले ही रोक देती है। इसे ऐसे समझ सकते हैं: घर का ताला ठीक होने तक दरवाज़े पर पहरा बैठा दिया जाए। सॉफ़्टवेयर का सुधार सभी तक पहुँचने में समय लेता है, इसलिए बाहरी स्तर पर पहले से सुरक्षा-जाल बिछाने का महत्व कम नहीं है।
सुधार जारी करने वाले और नेटवर्क ट्रैफ़िक की सुरक्षा करने वाले पक्ष, दोनों रिलीज़ की तारीख को ध्यान में रखकर तैयारी करते हैं। भले ही यह काम दिखावटी न हो, उपयोगकर्ताओं के लिए यही प्रक्रिया भरोसे का आधार बनती है।
AI के दौर में कमजोरियों से निपटने की कसौटी
आगे चलकर AI की कमजोरियाँ खोजने की गति और बढ़ेगी। जैसे-जैसे ऐसी खोजों की संख्या बढ़ेगी, यह अहम होगा कि रिपोर्ट लेने वाले माध्यम, सुधार का काम करने वाले रखरखावकर्ता और रिलीज़ से पहले सुरक्षा तैयार करने वाली कंपनियाँ कितनी सहजता से जानकारी साझा कर पाती हैं।
इस मामले में OpenAI ने खोज की क्षमता की होड़ के बजाय, रखरखावकर्ताओं को केंद्र में रखकर सहयोग के तरीके को सामने रखा। AI जिन कामों में बेहतर है, वे हैं खोज और विश्लेषण; जबकि फैसले लेना और जानकारी सार्वजनिक करना लोगों की ज़िम्मेदारी है। इस घोषणा को इस तरह पढ़ने पर इसकी तस्वीर साफ़ होती है कि यह ज़िम्मेदारियों के बँटवारे का एक सफल उदाहरण है।
जब AI सुरक्षा उपायों की प्रक्रिया में शामिल होता है, तो केवल उसकी बुद्धिमत्ता ही कसौटी नहीं होती। खोजी गई जानकारी किसे, कब और किस क्रम में दी जाती है—यह भी उतना ही अहम है। अगली बार ऐसी ही कोई रिपोर्ट आएगी, तो यही प्रक्रिया परखी जाएगी।








コメント