
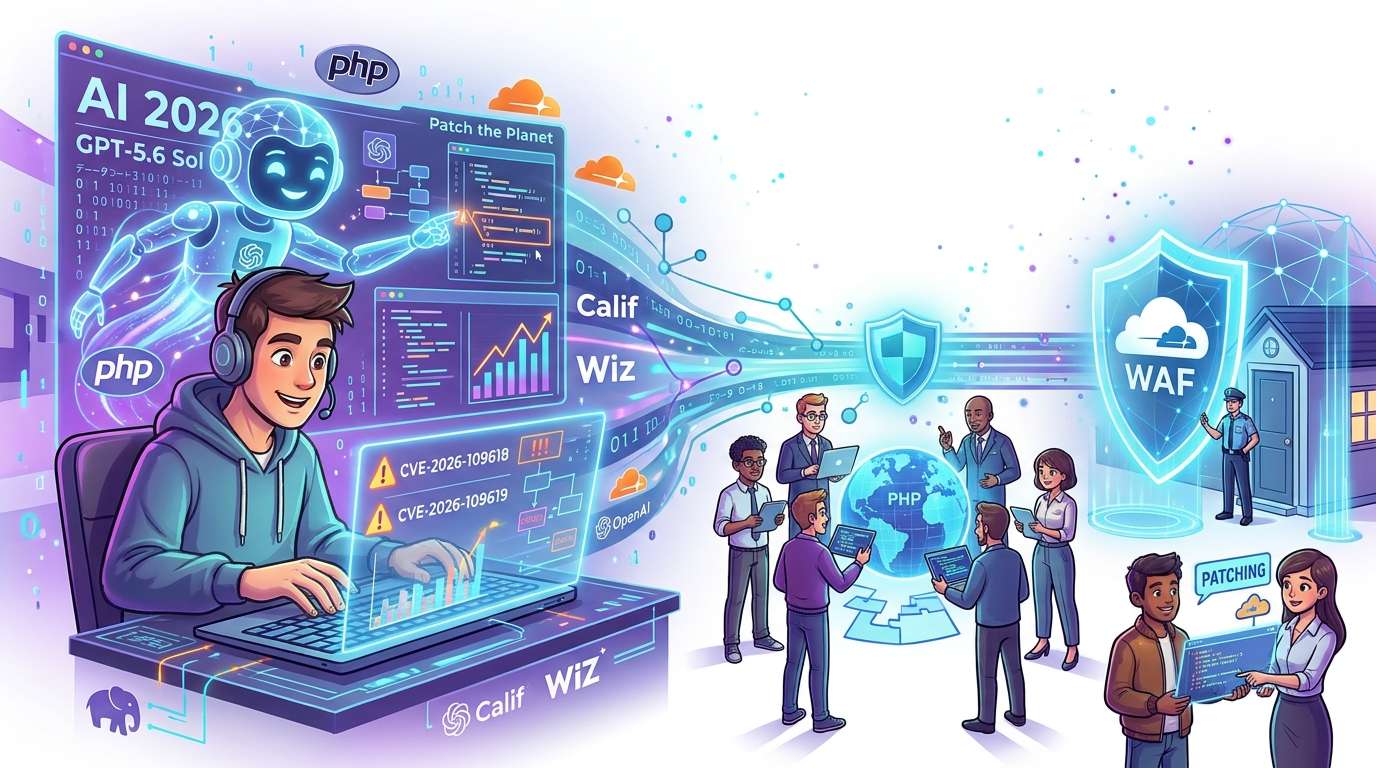
El 21 de octubre de 2026, OpenAI anunció en su cuenta oficial de X que había ayudado a responder a vulnerabilidades del lenguaje de programación PHP a través de la iniciativa Patch the Planet. Calif utilizó GPT-5.6 Sol para descubrir un fallo crítico, y Wiz también informó de vulnerabilidades de forma independiente. Los mantenedores de PHP lideraron la corrección y el lanzamiento, con la colaboración de OpenAI, Wiz, Cloudflare y otras entidades en los preparativos.
https://x.com/openai/status/2112907856018309586?s=46&t=cFPDCo95GTPdBtNlVD8tRw
El largo camino que queda por recorrer tras el hallazgo
OpenAI ha dado a conocer el caso en una publicación en su cuenta oficial de X. La publicación puede consultarseaquí. OpenAI también ha publicado los detalles en su sitio web; aquí resumimos la información teniendo en cuenta ambas fuentes.
Al oír que una IA ha encontrado una vulnerabilidad, es fácil centrarse en el momento del descubrimiento. Sin embargo, en el ámbito de la seguridad, lo que de verdad requiere tiempo y esfuerzo viene después: comunicar correctamente el fallo, corregirlo y distribuir la solución de forma que los usuarios puedan actualizar sus sistemas. Solo cuando todas estas etapas se completan quedan protegidos los sitios web y servicios.
PHP es conocido como un lenguaje de programación que funciona en la parte interna de los sitios web y sirve de base para numerosos servicios. Por eso, cualquier problema detectado en él exige actuar con cautela. Este caso invita a fijarse no tanto en la capacidad de detección de la IA como en el proceso que va desde el descubrimiento hasta la publicación.
Quién se encargó de cada tarea
Para no confundir las distintas funciones, veamos cómo se repartieron, según la información disponible públicamente. Calif encontró un fallo crítico utilizando GPT-5.6 Sol. Por otra parte, Wiz descubrió y notificó de forma independiente dos vulnerabilidades. La información pública señala dos vulnerabilidades, por lo que no se trata de un único fallo.
Los mantenedores de PHP lideraron la corrección y el lanzamiento. OpenAI explica que colaboró con Wiz y con empresas de servicios en la nube como Cloudflare en los preparativos para corregirlas. No fue tanto una situación con la IA como protagonista, sino un esfuerzo de varios equipos —entre ellos, equipos de IA— que giró en torno a las decisiones de los mantenedores.
Cuando aumenta el número de observadores externos, un mismo problema puede detectarse por vías distintas. El informe independiente de Wiz es un ejemplo de ello. Cuanto más se solapan los informes, más importante resulta que quienes los reciben y los mantenedores coordinen adecuadamente la información.
La protección empezó antes de la publicación
Otro aspecto que no hay que pasar por alto es la protección que se puso en marcha antes de publicar la corrección. Cloudflare identificó las vulnerabilidades como CVE-2026-109618 y CVE-2026-109619 e informó de que había desplegado medidas de protección mediante WAF antes de que se hicieran públicas.
Un WAF es un sistema que supervisa el tráfico que llega a un sitio web y bloquea las solicitudes sospechosas antes de que alcancen su destino. Puede ayudar a imaginarlo pensar en alguien vigilando la entrada de una casa mientras se repara la cerradura. Como la distribución de una corrección de software lleva tiempo, adelantarse y desplegar protecciones externas tiene una importancia considerable.
Quienes preparan la versión corregida y quienes protegen el tráfico coordinan sus esfuerzos para la fecha de publicación. Puede que no sea una medida llamativa, pero, para los usuarios, este tipo de preparación es lo que contribuye directamente a su seguridad.
Qué se exige a la respuesta ante vulnerabilidades en la era de la IA
Es probable que la IA encuentre vulnerabilidades cada vez más rápido. Si aumenta el número de hallazgos, la clave estará en la fluidez con la que puedan compartir información los equipos que reciben los informes, los mantenedores que se encargan de las correcciones y las empresas que preparan protecciones antes de la publicación.
En este caso, OpenAI puso el acento en la colaboración, con los mantenedores en el centro, más que en competir por demostrar quién detecta mejor las vulnerabilidades. La IA destaca en la detección y el análisis; las personas, en la toma de decisiones y la publicación. El anuncio se entiende mejor si se lee como un ejemplo de cómo puede funcionar esa división de tareas.
Cuando la IA se incorpora al proceso de respuesta ante incidentes de seguridad, lo que se pone a prueba no es solo su inteligencia. También importa a quién se transmite la información, cuándo y en qué orden. Ese procedimiento volverá a ponerse a prueba cuando llegue un informe similar.









コメント