
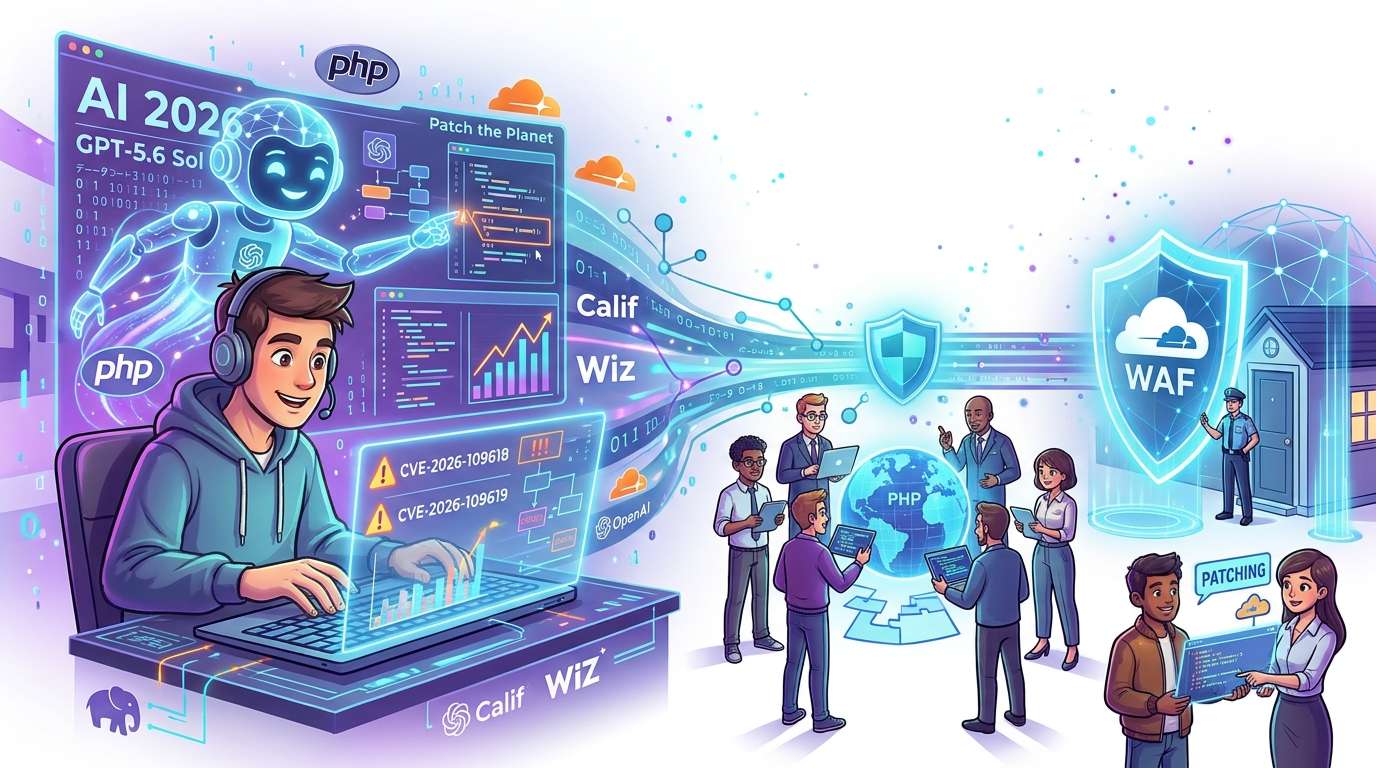
OpenAIは2026年10月21日、公式Xで、Patch the Planetの取り組みを通じてプログラミング言語PHPの脆弱性対応を支援したと発表しました。CalifがGPT-5.6 Solを使って重大な欠陥を発見し、Wizも独立して脆弱性を報告しています。修正とリリースはPHPの保守担当者が主導し、OpenAIやWiz、Cloudflareなどが対応準備に協力しました。
https://x.com/openai/status/2112907856018309586?s=46&t=cFPDCo95GTPdBtNlVD8tRw
見つけたあとに待っている長い道のり
OpenAIは公式Xの投稿で今回の件を明らかにしています。投稿はこちらから確認できます。詳細はOpenAIのサイトでも公開されており、ここでは両方の内容を踏まえて整理します。
AIが脆弱性を見つけたと聞くと、つい発見の瞬間に目が向きます。ただ、セキュリティの現場で本当に時間と手間がかかるのは、その後です。見つかった欠陥を正しく伝え、直し、利用者が更新できる形で配る。この流れがつながって、はじめて世の中のサイトやサービスが守られます。
PHPはウェブサイトの裏側で動くプログラミング言語として知られ、多くのサービスの土台になっています。そこで見つかった問題となれば、修正の段取りは慎重にならざるを得ません。今回の事例は、AIの検出力そのものより、発見から公開までの運び方に注目したくなる出来事です。
誰が何を担ったのかを整理する
役割を混同しないために、公開されている範囲で分けて見てみます。重大な欠陥を見つけたのは、GPT-5.6 Solを使ったCalifです。これとは別にWizも、2件の脆弱性を独立して発見し、報告しました。公開情報で示されている脆弱性は2件で、単独の欠陥をめぐる話ではありません。
そして修正とリリースを主導したのは、PHPの保守担当者です。OpenAIはこの修正に向けた準備を、Wizやクラウド企業のCloudflareなどと協力して進めたと説明しています。AIが主役というより、AIを含む複数のチームが、保守担当者の判断を中心に動いた構図です。
外部の目が増えると、同じ問題が別々の経路で見つかることもあります。Wizが独立して報告した点は、その象徴といえそうです。報告が重なるほど、窓口と保守担当者の側には交通整理の力が求められます。
公開前から始まっていた防御
もう一つ見逃せないのが、修正の公開より前に動いた防御です。Cloudflareは、今回の脆弱性をCVE-2026-109618とCVE-2026-109619として紹介し、WAFによる対策を公開前から展開したと報告しています。
WAFとは、ウェブサイトに届く通信を監視し、不審な要求を手前で遮断する仕組みです。家の鍵を直している間に、玄関先に見張りを立てておくようなものと考えると、イメージしやすいかもしれません。ソフトウェアの修正が行き渡るまでには時間がかかるため、外側から先に網を張る意味は小さくありません。
修正版を出す側と、通信を守る側が、公開日をそろえて準備する。派手さはなくても、利用者にとってはこの段取りこそが安心に直結します。
AI時代の脆弱性対応に問われるもの
AIが脆弱性を見つける速度は、今後さらに上がっていくはずです。見つかる数が増えれば、報告を受け付ける窓口、修正を担う保守担当者、公開前の防御を整える企業が、どれだけ滑らかに情報を共有できるかが勝負どころになります。
今回、OpenAIが前面に出したのは、検出の腕前を競う姿勢よりも、保守担当者を中心に据えた協調の形でした。AIが得意な部分は発見と分析、人が担うのは判断と公開。その分担がうまく回った事例として読むと、この発表の輪郭がはっきりします。
AIがセキュリティ対応の工程に加わるとき、問われるのは賢さだけではありません。見つけた情報を、誰に、いつ、どんな順番で渡すのか。次に同じような報告が届いたとき、その手順が試されます。









コメント