
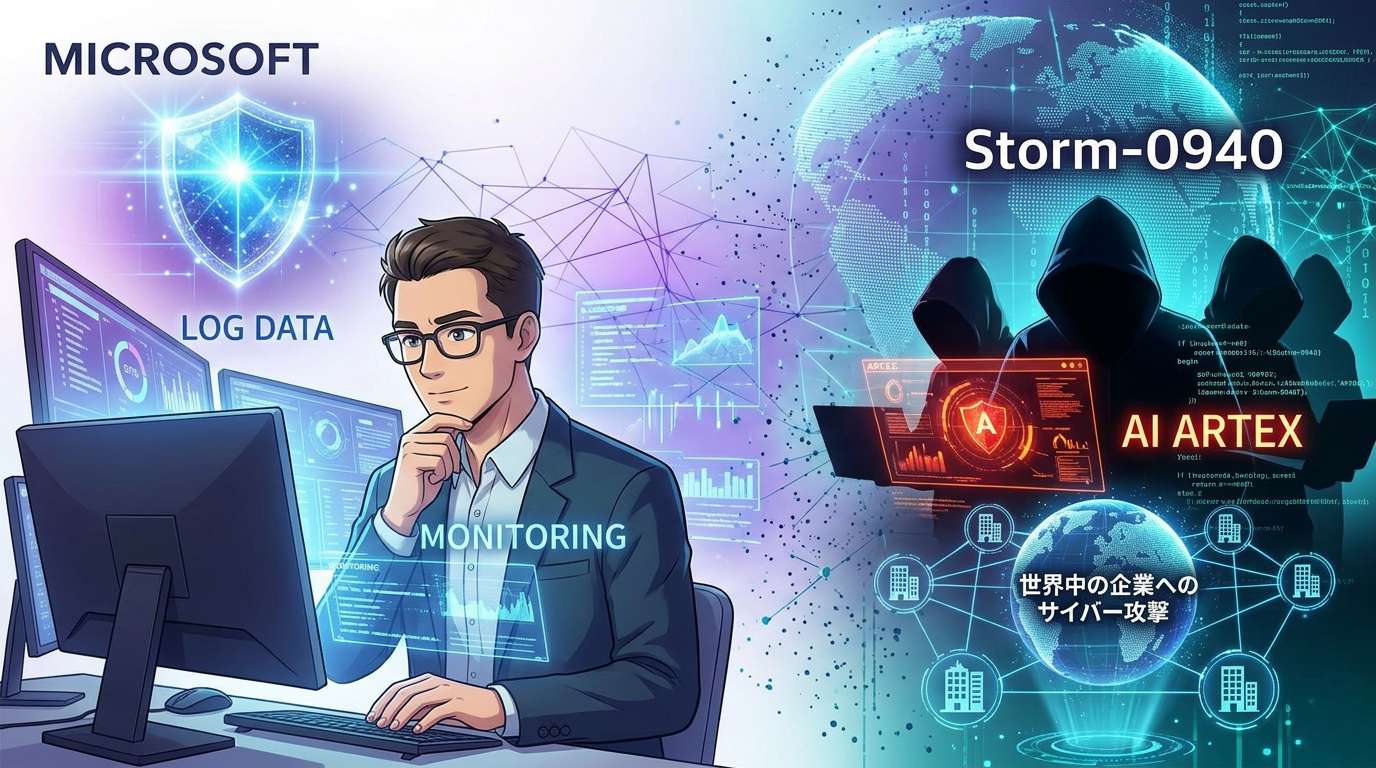
अमेरिकी समयानुसार 21 तारीख को Microsoft ने घोषणा की कि चीनी सरकार से जुड़े एक हैकर समूह ने चीनी मूल के कृत्रिम बुद्धिमत्ता (AI) टूल «ARTEX» (आर्टेक्स) का इस्तेमाल करके साइबर हमले किए थे। कंपनी ने अपनी क्लाउड सेवाओं के रिकॉर्ड आदि की जांच की और बताया कि «Storm-0940» नाम का समूह सितंबर से दुनिया भर की सैकड़ों कंपनियों और अन्य संगठनों को प्रभावित करने वाले हमलों में ARTEX का इस्तेमाल कर रहा था। यह स्पष्ट नहीं किया गया है कि क्या वह जापानी कंपनियों को निशाना बनाने वाले हमलों में भी शामिल था।
«AI ने हमला किया» नहीं, बल्कि AI का इस्तेमाल करके हमला किया गया
«AI ने साइबर हमले शुरू कर दिए» सुनकर कुछ लोग शायद फिल्मों की तरह मशीनों के अपने-आप बेकाबू होकर उत्पात मचाने की कल्पना करें। लेकिन इस बार Microsoft ने जो तस्वीर पेश की, वह कुछ अलग है। सरकार से जुड़ा बताया गया मानव हैकर समूह AI टूल को एक औज़ार के रूप में इस्तेमाल कर रहा था। पुष्टि किए गए तथ्य बस यही हैं।
यह अंतर देखने में छोटा लग सकता है, लेकिन वास्तव में इसके बड़े मायने हैं। क्या AI खुद हमले का कर्ता बन गया है, या मानव हमलावर अपने काम का कुछ हिस्सा AI को सौंप रहे हैं? पहली स्थिति में बचाव की सोच को बुनियादी रूप से बदलना होगा। लेकिन दूसरी स्थिति में, इसे हमले और बचाव के बीच पहले से जारी मुकाबले के नए औज़ारों के कारण तेज़ होने के रूप में समझना वास्तविकता के अधिक करीब होगा।
ARTEX की विशिष्ट क्षमताओं के बारे में या हमले के किस चरण में इसका इस्तेमाल हुआ, इस बारे में यहां कुछ नहीं कहा जा सकता। पक्की बात यह है कि चीनी मूल का AI टूल सरकार से जुड़ा बताया गया हमलावर समूह इस्तेमाल कर रहा था और Microsoft ने अपने रिकॉर्ड से इसकी पुष्टि की।
सैकड़ों कंपनियों का पैमाना और जापान पर प्रभाव का अलग आकलन
घोषणा के अनुसार, Storm-0940 सितंबर से दुनिया भर की सैकड़ों कंपनियों और अन्य संगठनों को प्रभावित करने वाले हमलों में ARTEX का इस्तेमाल कर रहा था। सैकड़ों का यह आंकड़ा किसी एक घटना के बजाय एक लगातार चल रहे अभियान के विस्तार का संकेत देता है।
दूसरी ओर, यह स्पष्ट नहीं है कि जापानी कंपनियों को निशाना बनाया गया था या नहीं। दुनिया भर में हो रही गतिविधियों और जापान में हुए नुकसान को अलग-अलग देखना ज़रूरी है। हकीकत यह है कि न तो यह कहा जा सकता है कि «दुनिया भर में सैकड़ों कंपनियां प्रभावित हुई हैं, इसलिए जापान भी ज़रूर निशाने पर है» और न ही यह कि «जापान का नाम नहीं आया, इसलिए उसका इससे कोई संबंध नहीं»।
यहां ध्यान रखने वाली बात यह है कि भले ही नुकसान की जानकारी सार्वजनिक न हुई हो, फिर भी सुरक्षा से जुड़े लोगों का बुनियादी रवैया यही होना चाहिए कि उनकी अपनी कंपनी भी इसी तरीके से निशाना बन सकती है और उसी आधार पर तैयारी की जाए।
«Storm-0940» नाम का मतलब
«Storm-0940» वह नाम है जिसका इस्तेमाल Microsoft हमलावर समूहों को वर्गीकृत करते समय करता है। जिन समूहों के पीछे के संगठन की अभी पूरी तरह पहचान नहीं हुई है, उन्हें «Storm» और एक नंबर देकर ट्रैक किया जाता है। इस मामले में चीनी सरकार से संबंध होने की बात कही गई है। यह नाम इतना तटस्थ इसलिए है कि जल्दबाज़ी में निष्कर्ष पर पहुंचे बिना देखी गई गतिविधियों को एक साथ रखकर उनका प्रबंधन किया जा सके।
रक्षा पक्ष के सामने चुनौती: AI के इस्तेमाल को पहचानने की क्षमता
जब हमलावर AI का इस्तेमाल करने लगते हैं, तो कंपनियों की सुरक्षा पर इसका क्या असर होगा? इस खबर का मुख्य सवाल यही है। अगर तैयारी में लगने वाला समय और मेहनत कम हो जाए, तो समान संख्या में लोग पहले से अधिक संगठनों को निशाना बना सकेंगे। हमलों की संख्या बढ़ने या उनके संदेशों और तरीकों की सटीकता बेहतर होने की संभावना से इनकार नहीं किया जा सकता।
इस बार की पुष्टि Microsoft द्वारा अपनी क्लाउड सेवाओं के रिकॉर्ड की जांच के नतीजे पर आधारित है। यानी उपयोग के लॉग का लगातार विश्लेषण करके हमलावरों की गतिविधियों का पता लगाया जा सका। AI के दौर में हमलों को पहचानने की शुरुआत इस बात से होगी कि क्या लॉग दर्ज करने और असामान्य गतिविधियों का पता लगाने की व्यवस्था मौजूद है।
अगर आप किसी कंपनी के प्रबंधक या मैनेजर हैं, तो «AI से हमला होने वाला है» कहकर घबराने के बजाय पासवर्ड प्रबंधन, बहु-कारक प्रमाणीकरण और एक्सेस रिकॉर्ड की जांच जैसी बुनियादी प्रक्रियाओं की समीक्षा करने का यह एक व्यावहारिक अवसर है। नए औज़ार सामने आने पर भी, सुरक्षा की नींव कमजोर होने पर वहीं से सेंध लगने का ढर्रा नहीं बदलता।
हम ऐसे दौर में आ गए हैं जहां AI हमलावरों और बचाव करने वालों—दोनों के लिए समान रूप से उपलब्ध है। ARTEX का यह मामला उस वास्तविकता को आंकड़ों और नामों के साथ सामने लाने वाली घटना है, जिस पर आगे भी नज़र रखना उपयोगी होगा।








コメント