
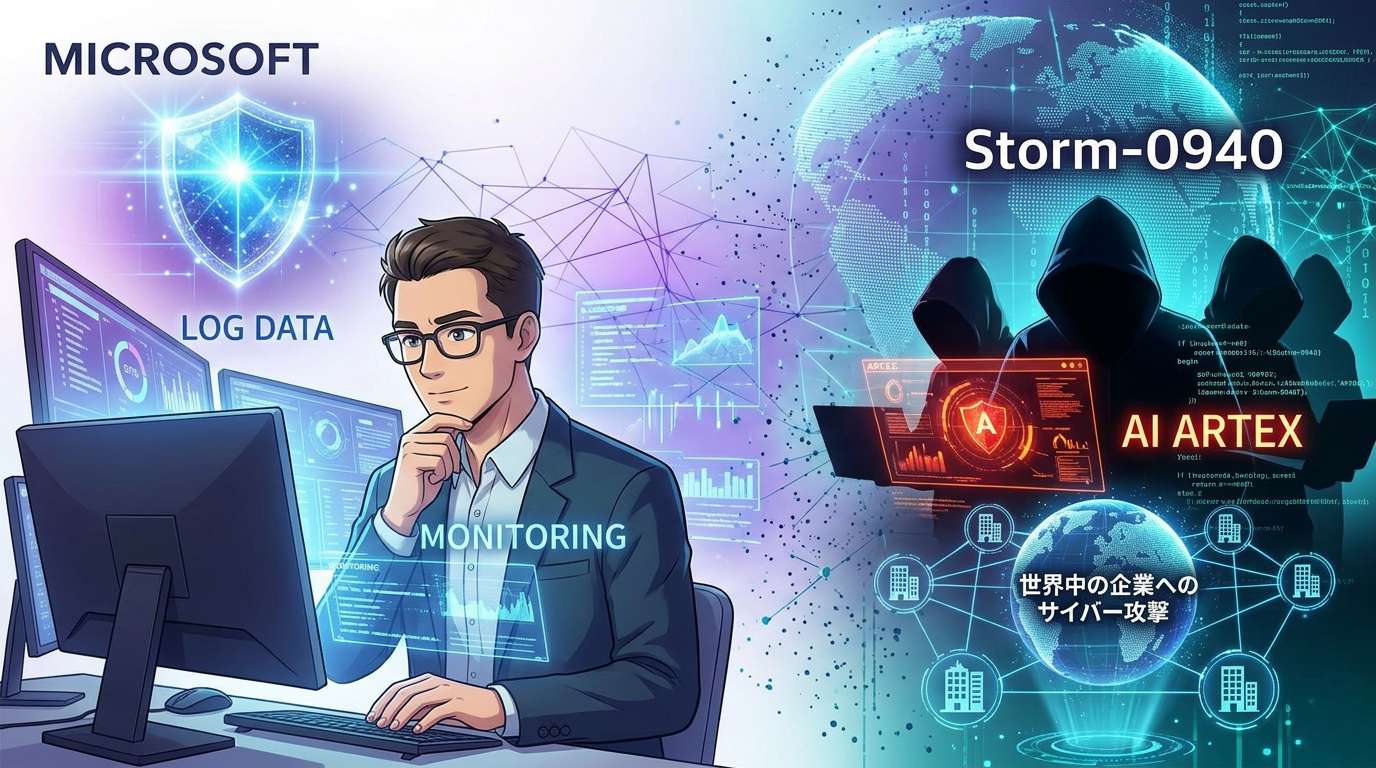
A Microsoft anunciou, no dia 21, hora dos Estados Unidos, que um grupo de hackers ligado ao governo chinês tinha lançado ciberataques utilizando a ferramenta de inteligência artificial (IA) de origem chinesa «ARTEX». Depois de analisar, entre outros elementos, os registos dos seus próprios serviços na cloud, a empresa explicou que o grupo conhecido como «Storm-0940» tinha utilizado o ARTEX, desde setembro, em ataques que envolveram centenas de empresas e outras organizações em todo o mundo. Não foi esclarecido se o grupo esteve envolvido em ataques dirigidos a empresas japonesas.
Não foi a IA que atacou: foi utilizada para lançar ataques
Ao ouvir que «a IA começou a lançar ciberataques», algumas pessoas poderão imaginar uma cena de um filme, em que as máquinas ganham vida e começam a agir por conta própria. Mas o cenário apresentado desta vez pela Microsoft é um pouco diferente. Um grupo de hackers humanos, alegadamente ligado a um governo, utilizou uma ferramenta de IA. É esse o facto que foi confirmado.
Esta distinção pode parecer pequena, mas tem, na realidade, uma importância considerável. Foi a própria IA que assumiu o papel de atacante ou foram os atacantes humanos que delegaram parte do trabalho à IA? No primeiro caso, seria necessário repensar profundamente a forma de defesa. No segundo, será mais fiel à realidade considerar que a competição entre ataques e defesas, que já vem de longe, foi acelerada por uma nova ferramenta.
Não é possível dizer aqui quais são as funcionalidades específicas do ARTEX nem em que fase dos ataques foi utilizado. O que se sabe é que uma ferramenta de IA de origem chinesa estava nas mãos de um grupo atacante considerado ligado ao governo e que a Microsoft confirmou a sua utilização através dos seus próprios registos.
A dimensão — centenas de empresas — e a distinção do impacto no Japão
Segundo o anúncio, desde setembro que o Storm-0940 utilizava o ARTEX em ataques que envolviam centenas de empresas e outras organizações em todo o mundo. A referência a centenas sugere uma operação continuada e de grande alcance, mais do que um incidente isolado.
Por outro lado, não foi esclarecido se empresas japonesas foram visadas. É necessário distinguir entre a atividade à escala mundial e os danos no Japão. Na realidade, não é possível afirmar nem que «se foram visadas centenas de empresas no mundo, o Japão também foi certamente atingido», nem que «como o Japão não foi mencionado, não tem qualquer relação com o caso».
Importa ter presente que, mesmo quando não foram divulgadas informações sobre a existência de danos, a postura básica dos responsáveis pela segurança deve ser preparar-se partindo do princípio de que a sua própria empresa também pode ser visada com os mesmos métodos.
O significado da designação «Storm-0940»
«Storm-0940» é uma designação utilizada pela Microsoft para classificar grupos de atacantes. A empresa acompanha grupos cuja organização por detrás ainda não foi totalmente identificada, atribuindo-lhes o nome «Storm» seguido de um número; neste caso, foram apontadas ligações ao governo chinês. O caráter impessoal do nome é também uma forma de agrupar e gerir as atividades observadas sem precipitar conclusões.
A capacidade de detetar como a IA está a ser utilizada é um desafio para quem se defende
O que acontece à defesa das empresas quando os atacantes começam a utilizar IA? Este será o cerne da notícia. Se o esforço de preparação diminuir, o mesmo número de pessoas poderá visar mais organizações. É perfeitamente possível que aumente o número de ataques ou que melhorem a qualidade das mensagens e dos procedimentos.
Esta confirmação resultou da análise, pela Microsoft, dos registos dos seus próprios serviços na cloud. Ou seja, foi possível acompanhar os movimentos dos atacantes através da acumulação de registos de utilização. A existência de sistemas que registem os dados e permitam detetar anomalias poderá ser o ponto de partida para identificar ataques na era da IA.
Para quem ocupa cargos de direção ou gestão, a atitude mais realista é aproveitar esta ocasião para rever medidas básicas, como a gestão de palavras-passe, a autenticação multifator e a verificação dos registos de acesso, antes de se alarmar com a possibilidade de «ataques de IA». Mesmo com o aparecimento de novas ferramentas, não muda o facto de que são os pontos mais vulneráveis das defesas que acabam por ceder.
Entrámos numa era em que a IA está igualmente ao alcance de atacantes e defensores. O caso do ARTEX merece ser acompanhado também no futuro, por demonstrar esta realidade através de números e nomes concretos.








コメント