
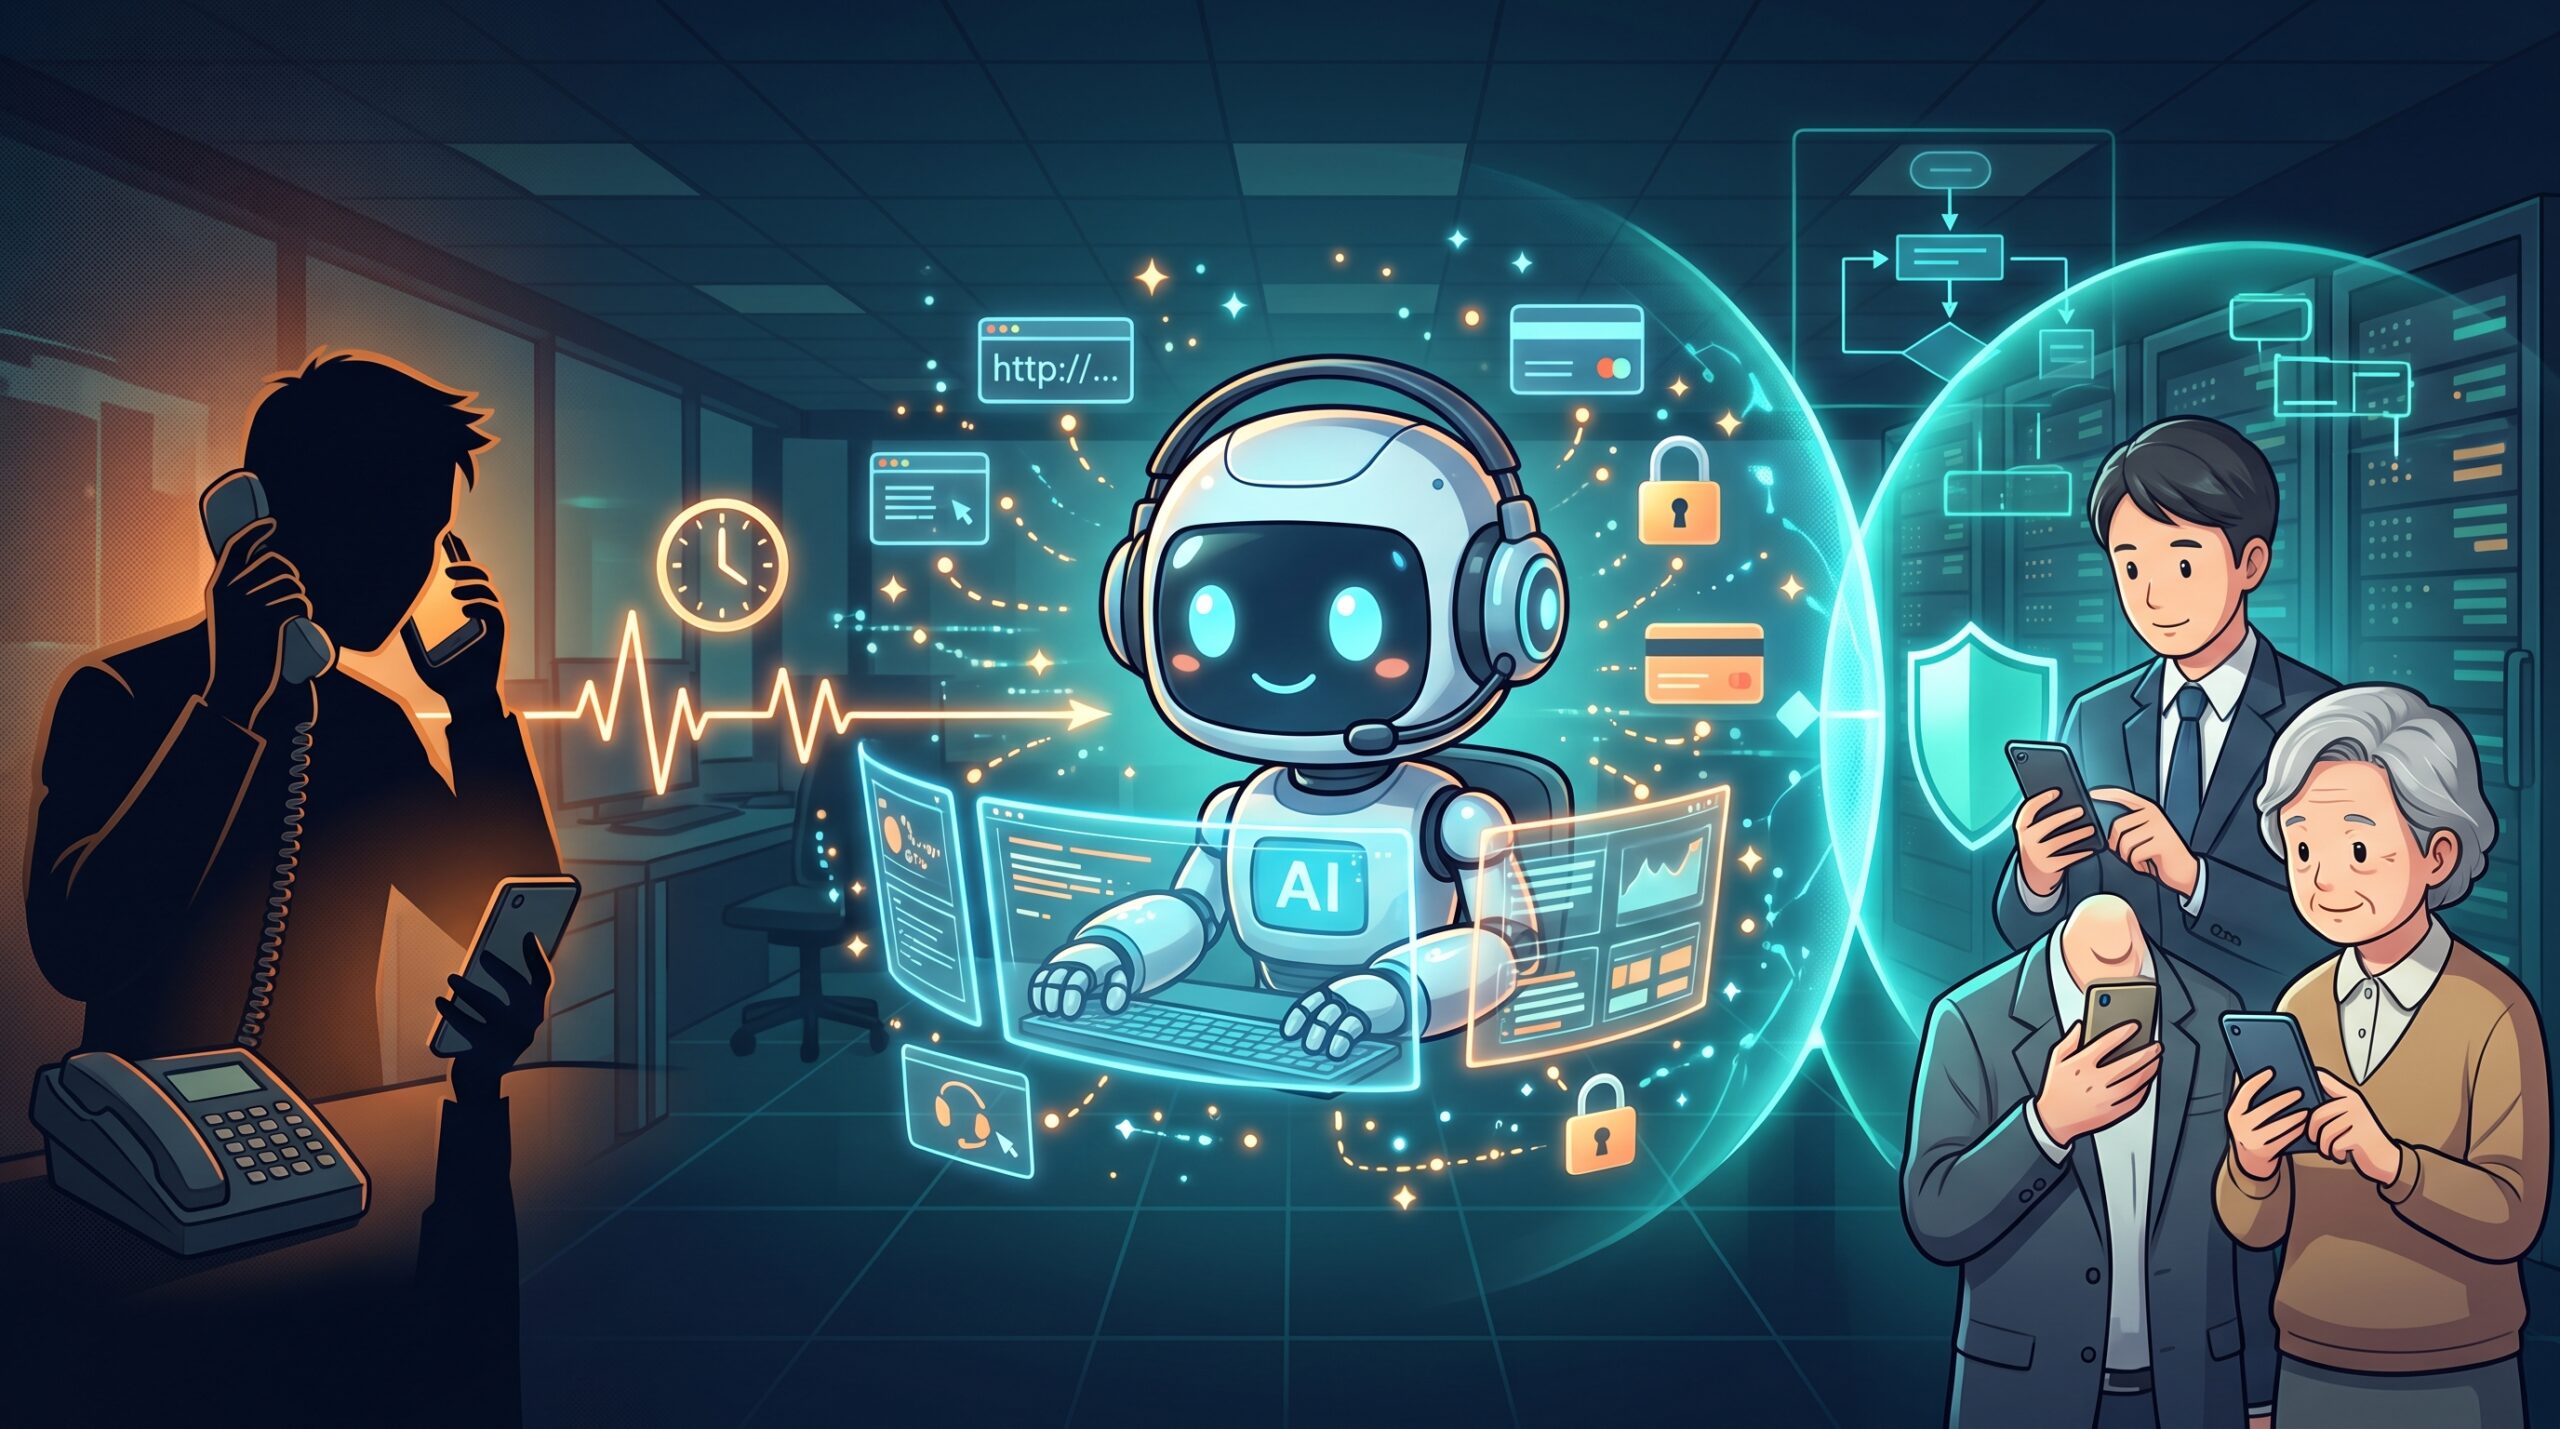
La société australienne Apate développe et exploite des bots d’IA qui prolongent les appels et les échanges de messages avec les escrocs. Le principe consiste à se faire passer pour une victime afin de leur faire perdre du temps, tout en recueillant des informations comme les sites frauduleux ou les comptes destinataires des virements.
Faire perdre du temps aux escrocs sans raccrocher
Face à un appel suspect, la meilleure mesure de sécurité pour un humain consiste à raccrocher immédiatement. L’IA d’Apate joue le rôle inverse. Elle ne donne pas suite à l’escroquerie, mais manifeste juste assez d’intérêt pour inciter l’interlocuteur à poursuivre son démarchage et prolonger la conversation.
L’objectif est de prendre aux escrocs le temps qu’ils auraient consacré à leur prochaine cible. Contrairement aux mesures qui bloquent les appels entrants pour protéger les utilisateurs, cette approche vise à entraver le travail des fraudeurs. Toutefois, la durée des conversations ne permet pas, à elle seule, de mesurer la réduction des préjudices.
Dali Kaafar, fondateur et PDG, explique qu’il n’est pas rare que les appels avec les bots dépassent deux heures. Ceux-ci ont des personnalités, des compétences linguistiques et des profils différents. Ils peuvent répondre au téléphone, mais aussi raccrocher en disant qu’ils parleront plus tard. Le fait de ne pas toujours réagir de la même façon contribue également à rendre l’IA plus difficile à repérer.
Des conversations conçues pour exprimer des doutes tout en continuant d’écouter
L’essentiel n’est pas de jouer un personnage qui croit tout ce qu’on lui dit. Le bot exprime des doutes sans mettre fin à l’échange, laissant à l’escroc l’impression qu’il peut encore le convaincre. En alternant méfiance et intérêt, il l’incite à poursuivre ses explications.
Lorsque WIRED a testé une démo publique en jouant le rôle d’un escroc, l’IA n’a pas accepté d’investir, malgré près de six minutes de sollicitations pour un investissement fictif en cryptomonnaies. Lors de cet essai, les temps de réponse et le déroulement de la conversation ont été jugés naturels. Il s’agissait toutefois d’une démo, et non d’un test mesurant la capacité du système à empêcher de véritables escroqueries.
Les sites frauduleux et les coordonnées de virement collectés au fil des conversations
La collecte d’informations est un autre objectif. Si l’interlocuteur poursuit son démarchage, des informations utiles à l’escroquerie, comme l’URL vers laquelle il cherche à rediriger la victime ou les coordonnées bancaires du destinataire, peuvent apparaître dans la conversation. Le système ne se contente donc pas de faire perdre du temps : il transforme aussi ces échanges en éléments utiles aux enquêtes.
Selon Dali Kaafar, le dispositif compte environ 350 000 bots et a recueilli plus de 250 000 informations. Il s’agit notamment d’URL de sites frauduleux, de comptes utilisés pour transférer des fonds et de données bancaires. Ces chiffres ont été communiqués par l’entreprise et n’ont pas fait l’objet d’une vérification indépendante.
L’activité ne se limite pas aux appels téléphoniques. Les bots répondent aux SMS et se mêleraient également à des groupes de discussion en ligne utilisés pour des escroqueries. Le service est utilisé par des banques et bénéficie du soutien d’opérateurs télécoms. En revanche, les documents fournis ne précisent ni les clients concernés ni le nombre de comptes ou de sites fermés grâce aux informations recueillies.
L’IA qui retient les attaquants s’invite aussi dans de faux systèmes
Attirer délibérément les attaquants pour observer leur comportement est une méthode utilisée depuis longtemps en cybersécurité. Les honeypots en sont un exemple courant. Il s’agit de systèmes conçus pour paraître authentiques, afin d’étudier les méthodes des intrus ou de leur faire perdre du temps.
Mark Vero, doctorant à l’École polytechnique fédérale de Zurich, et ses collègues étudient des honeypots intégrant de grands modèles de langage, utilisés notamment pour générer du texte. Dans les travaux présentés, les agents d’IA menant des attaques sont restés impliqués plus longtemps et ont moins souvent identifié le leurre que dans un système dont les réponses étaient prévisibles.
Alors qu’Apate génère des conversations qui semblent humaines, cette approche produit des réponses qui donnent l’impression de provenir d’un véritable système. Dans les deux cas, l’IA n’est pas seulement utilisée pour détecter des comportements suspects : elle intervient directement dans l’échange avec l’adversaire. Cette étude porte toutefois sur des IA utilisées par les attaquants ; ses résultats ne peuvent être assimilés à ceux obtenus contre des escrocs humains.
Des appels prolongés ne prouvent pas une réduction des préjudices
Pour évaluer cette approche, il ne suffit pas de compter la durée des conversations ou le nombre de bots. Il faut aussi déterminer dans quelle mesure le travail des escrocs a été entravé, si les informations recueillies ont conduit à la fermeture de comptes ou de sites, et si les préjudices ont finalement diminué.
Si les banques, les opérateurs télécoms, les réseaux sociaux et les services d’enquête peuvent partager leurs informations, les indices recueillis au fil des conversations pourraient alimenter d’autres mesures de lutte contre la fraude. Mais les escrocs recourent eux aussi à des campagnes d’appels automatisés à grande échelle et à des structures organisées. Retenir certains d’entre eux au téléphone ne suffira donc pas nécessairement à mettre fin à l’ensemble de leurs activités.
Les documents fournis présentent l’ampleur du déploiement d’Apate, le nombre d’informations recueillies et des exemples de conversations prolongées. Ils ne contiennent aucune donnée sur la baisse du montant des préjudices ni sur la réduction du taux de réussite des escroqueries.








コメント