
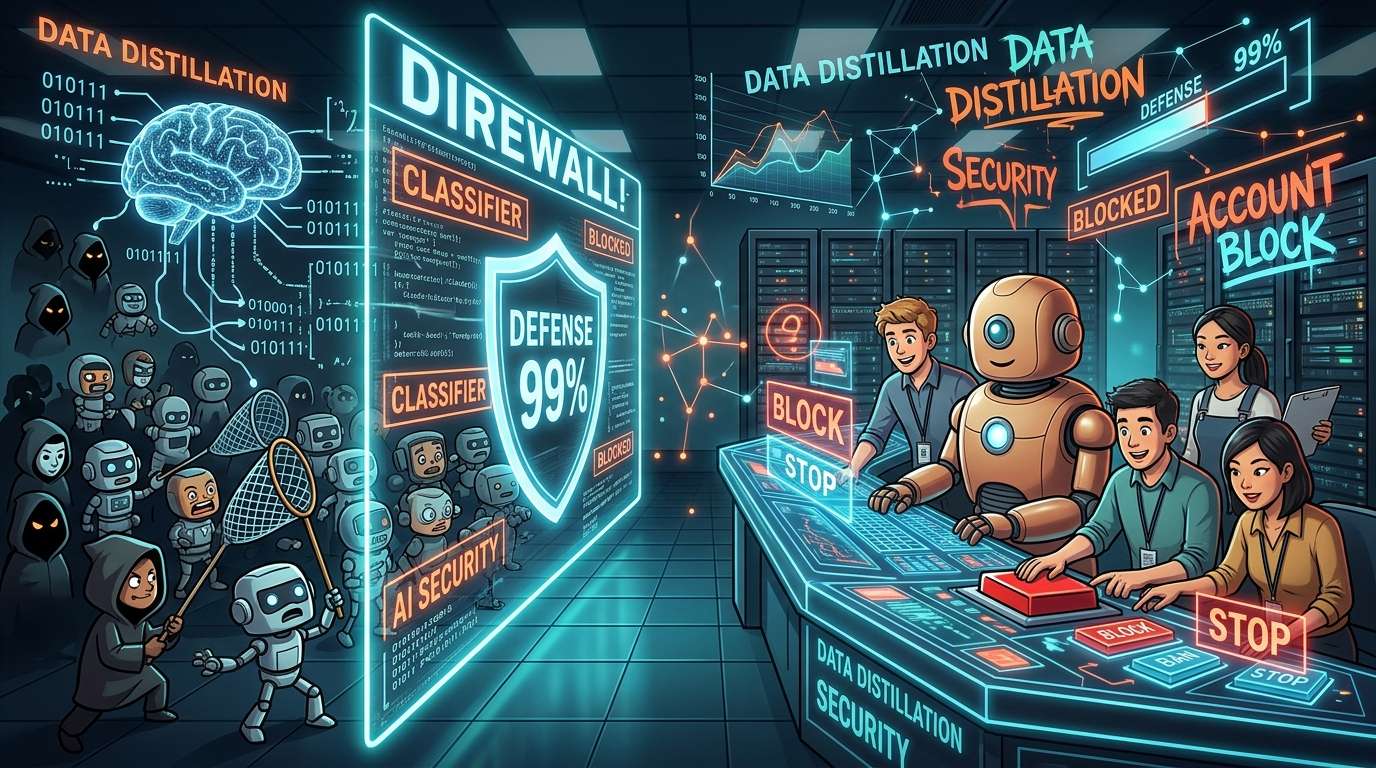
Anthropic erklärte, das Unternehmen habe den Schutz vor Versuchen verstärkt, große Mengen an Informationen über den Denkprozess der dialogorientierten KI Claude – sogenannte Reasoning-Tokens – abzugreifen. Neben Zugangsbeschränkungen für diese Informationen habe Anthropic einen Klassifikator aktiviert, der Anzeichen für solche Abschöpfungsversuche erkennt, sowie ein System eingeführt, das die betreffenden Konten automatisch sperrt. Bislang seien Zehntausende Konten gesperrt worden.
Wie lässt sich der massenhafte Zugriff auf Claude verhindern?
Bei der „Destillation“ werden die Ausgaben eines leistungsstarken KI-Modells als Trainingsmaterial genutzt, um ein kleineres, anderes Modell zu trainieren. An sich ist das eine legitime Technik, um eigene Modelle leichter zu machen. Sie kann aber auch dazu dienen, massenhaft Fragen an die Modelle anderer Anbieter zu richten und deren Fähigkeiten anhand der Antworten vollständig nachzubilden. Anthropic beanstandet organisierte Abschöpfungsversuche wie im letztgenannten Fall.
Nach Angaben des Unternehmens nutzen die Angreifer ein Netzwerk aus mehreren Hunderttausend gefälschten Konten. Jedes einzelne Konto verhalte sich unauffällig genug, um wie das eines normalen Nutzers zu wirken; in der Summe würden so jedoch gewaltige Mengen an Antworten gesammelt. Statt einer Menschenmasse setzt man hier auf ein „Meer aus Accounts“ – so könnte man die Methode nennen.
Im Visier stehen Reasoning-Tokens, also die internen Denkschritte, die das Modell auf dem Weg zu einer Antwort durchläuft. Wer nicht nur die endgültige Antwort, sondern auch den Gedankengang kennt, kann einem anderen Modell beibringen, „wie es denken soll“. Um es mit Kochen zu vergleichen: Es wäre, als würde man nicht nur den Geschmack des fertigen Gerichts nachahmen, sondern gleich das Rezept samt Anleitung mitnehmen.
Anthropic hat drei wesentliche Gegenmaßnahmen ergriffen: den Zugang zu Claudes internen Denkschritten beschränken, einen Klassifikator zur Erkennung von Abschöpfungsversuchen einsetzen und Konten, die als verdächtig eingestuft werden, automatisch sperren.
Was die Zahlen über die Wirkung und die Grenzen der Maßnahmen aussagen
Anthropic zufolge ist die Menge der abgeschöpften Reasoning-Tokens nach der Aktivierung der Schutzmaßnahmen um 90 bis 99 Prozent gesunken. Auch die Zahl erfolgreicher Destillationen sei nach Beginn der Maßnahmen deutlich zurückgegangen. Die Zahlen umfassen eine gewisse Spannbreite, doch laut Anthropic sei die Menge zumindest auf ein Zehntel oder weniger gedrückt worden.
Ein weiterer wichtiger Punkt sind die Nebenwirkungen, die das Unternehmen selbst einräumt. Auch legitime Nutzer könnten von der Erkennung erfasst werden. Je engmaschiger das Netz zur Abwehr unerlaubter Aktivitäten geknüpft wird, desto eher bleiben auch normale Nutzer oder Unternehmen darin hängen. Diese Begleiterscheinung von Sicherheitsmaßnahmen ist auch bei KI-Diensten nicht auszuschließen.
Entwickler mit hohem Nutzungsvolumen und Geschäftssysteme mit integrierten Automatisierungstools können Verhaltensmuster aufweisen, die den Anzeichen einer Abschöpfung ähneln. Künftig wird es für die Benutzerfreundlichkeit der Dienste darauf ankommen, die Stärke der Maßnahmen gegen Missbrauch mit einem Betrieb in Einklang zu bringen, der die normale Nutzung nicht behindert.
Was die namentliche Nennung von Unternehmen bedeutet
Anthropic nannte diesmal die chinesischen Unternehmen Zhipu (智譜) und Moonshot als Beteiligte. Zhipu habe nach Darstellung des Unternehmens Fähigkeiten im Bereich Cybersicherheit aus führenden US-Modellen herausgelöst und für das eigene Modell GLM-5.3 genutzt. Moonshot habe Anfragen an Claude heimlich über den Dienst geleitet, wirft Anthropic dem Unternehmen vor. Es handelt sich in beiden Fällen um Vorwürfe von Anthropic; die Stellungnahmen der Unternehmen sind in den vorliegenden Unterlagen nicht enthalten.
Anthropic verwies außerdem auf die Möglichkeit, dass die auf diese Weise abgeschöpften Fähigkeiten in ausländische Militär- oder Überwachungssysteme einfließen könnten. Bemerkenswert ist, dass das Unternehmen die Sache nicht nur als geschäftliche Nachahmung, sondern auch als sicherheitspolitisches Problem einordnet.
Als weiteren Schritt fordert das Unternehmen auch andere KI-Entwickler auf, vergleichbare Schutzmaßnahmen einzuführen. Denn wenn nur ein Anbieter seine Tore sichert, ist wenig gewonnen, falls die Fähigkeiten über einen anderen Zugang abgeschöpft werden. Die Branche muss nun zeigen, ob sie dabei an einem Strang ziehen kann.
Der Wettbewerb bei generativer KI weitet sich aus: Es geht nicht mehr nur darum, möglichst intelligente Modelle zu entwickeln, sondern auch darum, herauszufinden, wer sie wie nutzt, und ihre Nutzung zu kontrollieren. Unscheinbare Schutztechnologien wie die Erkennung gefälschter Konten und Zugangsbeschränkungen dürften die Wettbewerbsfähigkeit von KI-Unternehmen künftig immer häufiger beeinflussen.








コメント