
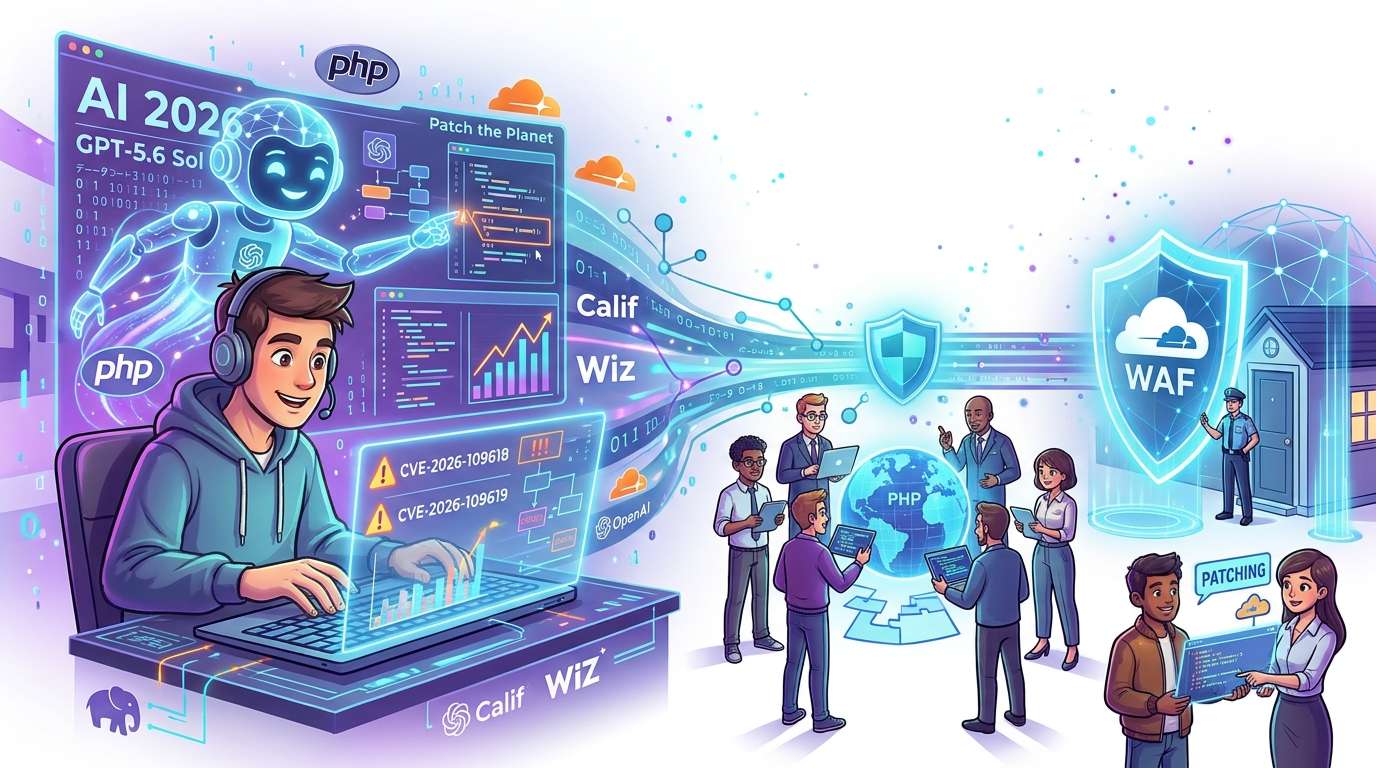
OpenAI hat am 21. Oktober 2026 auf seinem offiziellen X-Konto mitgeteilt, dass das Unternehmen im Rahmen der Initiative Patch the Planet bei der Behebung von Schwachstellen in der Programmiersprache PHP geholfen hat. Calif entdeckte mithilfe von GPT-5.6 Sol eine schwerwiegende Sicherheitslücke, und auch Wiz meldete unabhängig davon Schwachstellen. Die Korrekturen und die Veröffentlichung wurden von den PHP-Maintainern geleitet; OpenAI, Wiz, Cloudflare und weitere Unternehmen halfen bei den Vorbereitungen.
https://x.com/openai/status/2112907856018309586?s=46&t=cFPDCo95GTPdBtNlVD8tRw
Der lange Weg nach der Entdeckung
OpenAI machte den Vorfall in einem Beitrag auf seinem offiziellen X-Konto bekannt. Den Beitrag finden Siehier. Details wurden auch auf der Website von OpenAI veröffentlicht. Im Folgenden fassen wir die Informationen aus beiden Quellen zusammen.
Wenn man hört, dass eine KI eine Schwachstelle entdeckt hat, richtet sich die Aufmerksamkeit schnell auf den Moment der Entdeckung. In der Praxis der IT-Sicherheit kosten jedoch die anschließenden Schritte wirklich Zeit und Mühe: den entdeckten Fehler korrekt zu melden, zu beheben und die Korrektur so bereitzustellen, dass Nutzer sie installieren können. Erst wenn diese Schritte ineinandergreifen, sind Websites und Dienste tatsächlich geschützt.
PHP ist als Programmiersprache bekannt, die im Hintergrund von Websites läuft, und bildet die Grundlage vieler Dienste. Wird dort ein Problem entdeckt, müssen die Schritte zur Behebung sorgfältig geplant werden. Bei diesem Fall lohnt es sich, weniger auf die Erkennungsleistung der KI als auf den Weg von der Entdeckung bis zur Veröffentlichung zu schauen.
Wer welche Aufgabe übernahm
Um die verschiedenen Rollen nicht zu vermischen, lohnt sich ein Blick auf die öffentlich verfügbaren Informationen. Die schwerwiegende Sicherheitslücke wurde von Calif mithilfe von GPT-5.6 Sol entdeckt. Unabhängig davon fand und meldete auch Wiz zwei Schwachstellen. Den veröffentlichten Informationen zufolge geht es um zwei Schwachstellen, nicht um einen einzelnen Fehler.
Die Korrekturen und die Veröffentlichung wurden von den PHP-Maintainern geleitet. OpenAI erklärte, bei den Vorbereitungen für die Behebung mit Wiz, dem Cloud-Unternehmen Cloudflare und weiteren Partnern zusammengearbeitet zu haben. Nicht die KI allein stand im Mittelpunkt: Mehrere Teams, darunter KI-gestützte, arbeiteten zusammen, wobei die PHP-Maintainer die Entscheidungen trafen.
Wenn mehr externe Beteiligte hinschauen, kann dasselbe Problem auf unterschiedlichen Wegen entdeckt werden. Dass Wiz unabhängig davon einen Bericht einreichte, ist dafür ein gutes Beispiel. Je mehr Meldungen eingehen, desto wichtiger wird es für die zuständigen Anlaufstellen und die Maintainer, den Überblick zu behalten und die Informationen zu koordinieren.
Der Schutz begann schon vor der Veröffentlichung
Ein weiterer wichtiger Punkt ist, dass Schutzmaßnahmen bereits vor der Veröffentlichung der Korrekturen ergriffen wurden. Cloudflare bezeichnete die Schwachstellen als CVE-2026-109618 und CVE-2026-109619 und teilte mit, schon vor ihrer Veröffentlichung Schutzmaßnahmen über eine WAF ausgerollt zu haben.
Eine WAF überwacht den Datenverkehr zu einer Website und blockiert verdächtige Anfragen, bevor sie ihr Ziel erreichen. Man kann sich das vielleicht so vorstellen, als würde man während der Reparatur des Haustürschlosses jemanden vor der Tür postieren. Da es dauert, bis Softwarekorrekturen überall installiert sind, ist es durchaus wichtig, schon von außen Schutzmaßnahmen einzurichten.
Diejenigen, die die korrigierte Version bereitstellen, und diejenigen, die den Datenverkehr schützen, stimmen ihre Vorbereitungen auf den Veröffentlichungstermin ab. Das mag wenig spektakulär sein, trägt für die Nutzer aber unmittelbar zur Sicherheit bei.
Was die Behebung von Schwachstellen im KI-Zeitalter erfordert
Die Geschwindigkeit, mit der KI Schwachstellen entdeckt, dürfte künftig weiter zunehmen. Wenn die Zahl der Funde steigt, wird entscheidend sein, wie reibungslos die Meldestellen, die für Korrekturen zuständigen Maintainer und die Unternehmen, die vor der Veröffentlichung Schutzmaßnahmen einrichten, Informationen austauschen können.
OpenAI stellte diesmal weniger den Wettstreit um die Erkennungsleistung in den Vordergrund als vielmehr eine Zusammenarbeit, bei der die Maintainer im Mittelpunkt standen. Die KI übernimmt dabei, worin sie besonders gut ist: das Finden und Analysieren. Menschen verantworten die Entscheidungen und die Veröffentlichung. Betrachtet man den Fall als Beispiel für eine gelungene Aufgabenteilung, wird die Aussage dieser Ankündigung klarer.
Wenn KI in den Prozess der Sicherheitsarbeit eingebunden wird, zählt nicht nur ihre Leistungsfähigkeit. Entscheidend ist auch, wem die gefundenen Informationen wann und in welcher Reihenfolge übermittelt werden. Wenn die nächste ähnliche Meldung eingeht, wird sich zeigen, ob diese Abläufe funktionieren.









コメント