
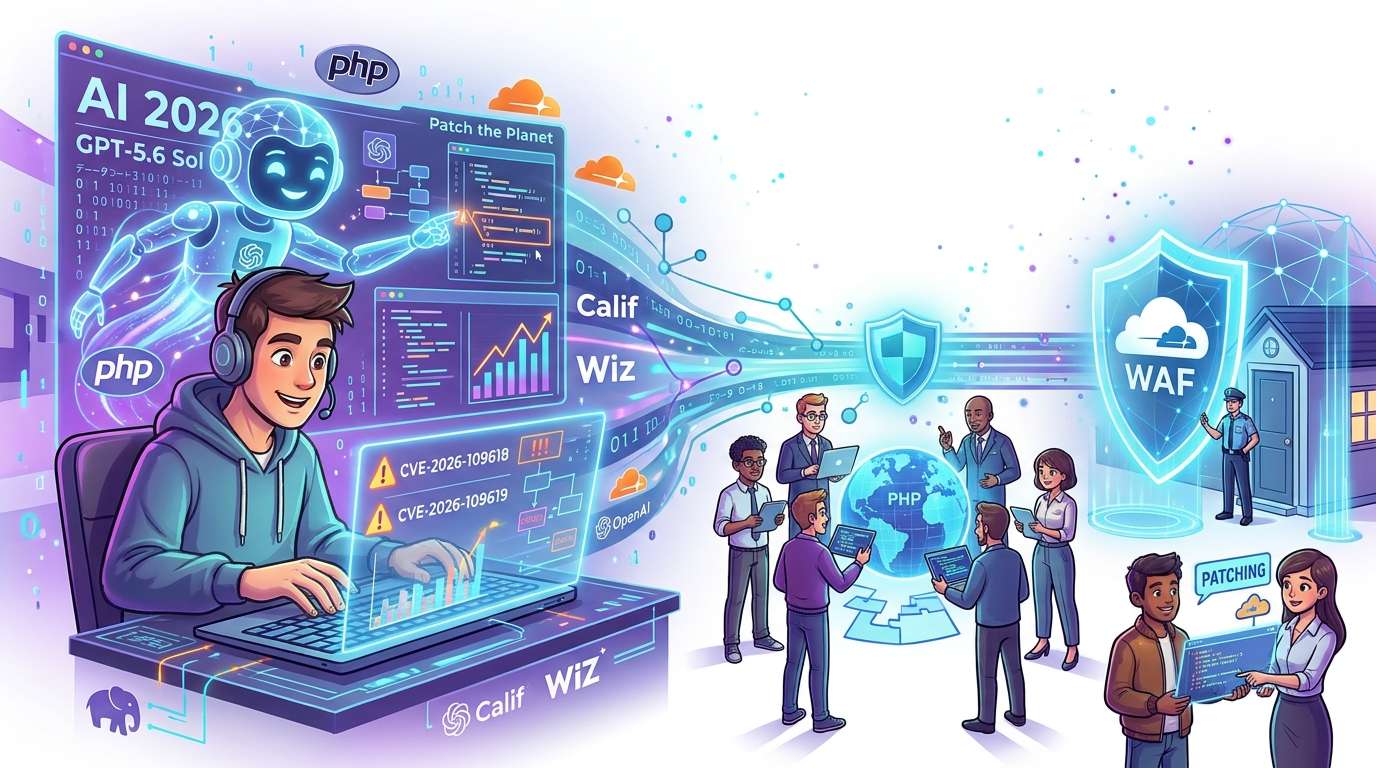
A 21 de outubro de 2026, a OpenAI anunciou na sua conta oficial do X que ajudou a responder a vulnerabilidades na linguagem de programação PHP, no âmbito da iniciativa Patch the Planet. A Calif usou o GPT-5.6 Sol para descobrir uma falha grave, e a Wiz também comunicou vulnerabilidades de forma independente. A correção e o lançamento foram liderados pelos responsáveis pela manutenção do PHP, com a OpenAI, a Wiz e a Cloudflare, entre outras entidades, a colaborar nos preparativos.
https://x.com/openai/status/2112907856018309586?s=46&t=cFPDCo95GTPdBtNlVD8tRw
O longo caminho que começa depois da descoberta
A OpenAI revelou o caso numa publicação na sua conta oficial do X. A publicação está disponívelaquipara consulta. Os detalhes também foram publicados no site da OpenAI; aqui, resumimos o que se sabe com base em ambas as fontes.
Quando se ouve dizer que uma IA encontrou uma vulnerabilidade, é fácil concentrarmo-nos no momento da descoberta. Mas, no terreno da segurança, é depois que se gastam realmente tempo e esforço: comunicar corretamente a falha encontrada, corrigi-la e disponibilizar a correção de forma a que os utilizadores possam atualizar os seus sistemas. Só quando todas estas etapas estão ligadas é que os sites e serviços ficam protegidos.
O PHP é conhecido como uma linguagem de programação que funciona nos bastidores dos sites e serve de base a muitos serviços. Quando se encontra um problema numa tecnologia tão disseminada, a correção tem de ser preparada com cuidado. Neste caso, mais do que a capacidade de deteção da IA, o que chama a atenção é o percurso entre a descoberta e a divulgação.
Quem fez o quê
Para não confundir os papéis, vamos distingui-los com base no que foi divulgado publicamente. A falha grave foi descoberta pela Calif, que usou o GPT-5.6 Sol. Separadamente, a Wiz também descobriu e comunicou duas vulnerabilidades de forma independente. A informação pública aponta para duas vulnerabilidades, pelo que não se trata de um caso relativo a uma única falha.
A correção e o lançamento foram liderados pelos responsáveis pela manutenção do PHP. A OpenAI explicou que colaborou com a Wiz e com a empresa de serviços de cloud Cloudflare, entre outras, nos preparativos para a correção. Em vez de colocar a IA no centro, o processo mobilizou várias equipas, tendo como eixo as decisões dos responsáveis pela manutenção.
Com mais entidades a analisar os sistemas, o mesmo problema pode ser descoberto por diferentes vias. O facto de a Wiz o ter comunicado de forma independente é um exemplo disso. Quanto mais relatórios se sobrepõem, mais importante se torna a capacidade de coordenar o fluxo de informação, tanto para quem os recebe como para os responsáveis pela manutenção.
A defesa começou antes da divulgação pública
Outro aspeto a não esquecer são as medidas de defesa tomadas antes da publicação da correção. A Cloudflare identificou as vulnerabilidades como CVE-2026-109618 e CVE-2026-109619 e informou que começou a implementar medidas de proteção através do WAF ainda antes da divulgação pública.
Um WAF é um sistema que monitoriza o tráfego que chega a um site e bloqueia pedidos suspeitos antes que estes o alcancem. Pode ser mais fácil de imaginar como alguém de vigia à porta enquanto se repara a fechadura de casa. Como a distribuição das correções de software demora tempo, não é pouco importante criar primeiro uma barreira do lado de fora.
A entidade que disponibiliza a versão corrigida e a que protege o tráfego preparam-se para a mesma data de publicação. Pode não ser uma parte vistosa do processo, mas é precisamente esta coordenação que dá mais segurança aos utilizadores.
O que está em causa na resposta a vulnerabilidades na era da IA
A velocidade a que a IA encontra vulnerabilidades deverá continuar a aumentar. À medida que forem descobertas mais falhas, o fator decisivo será a capacidade de partilhar informação sem atritos entre os canais que recebem os relatórios, os responsáveis pela manutenção que fazem as correções e as empresas que preparam as defesas antes da divulgação.
Desta vez, a OpenAI destacou não tanto a competição pela capacidade de deteção, mas sim uma forma de colaboração que coloca os responsáveis pela manutenção no centro. A IA é especialmente útil na descoberta e análise; às pessoas cabem as decisões e a divulgação. Se lermos este caso como um exemplo de uma divisão de tarefas eficaz, a mensagem do anúncio torna-se mais clara.
Quando a IA passa a fazer parte do processo de resposta a incidentes de segurança, não é apenas a sua inteligência que está em causa. Também importa saber a quem transmitir a informação encontrada, quando e por que ordem. Esse procedimento será posto à prova quando chegar o próximo relatório semelhante.








コメント