
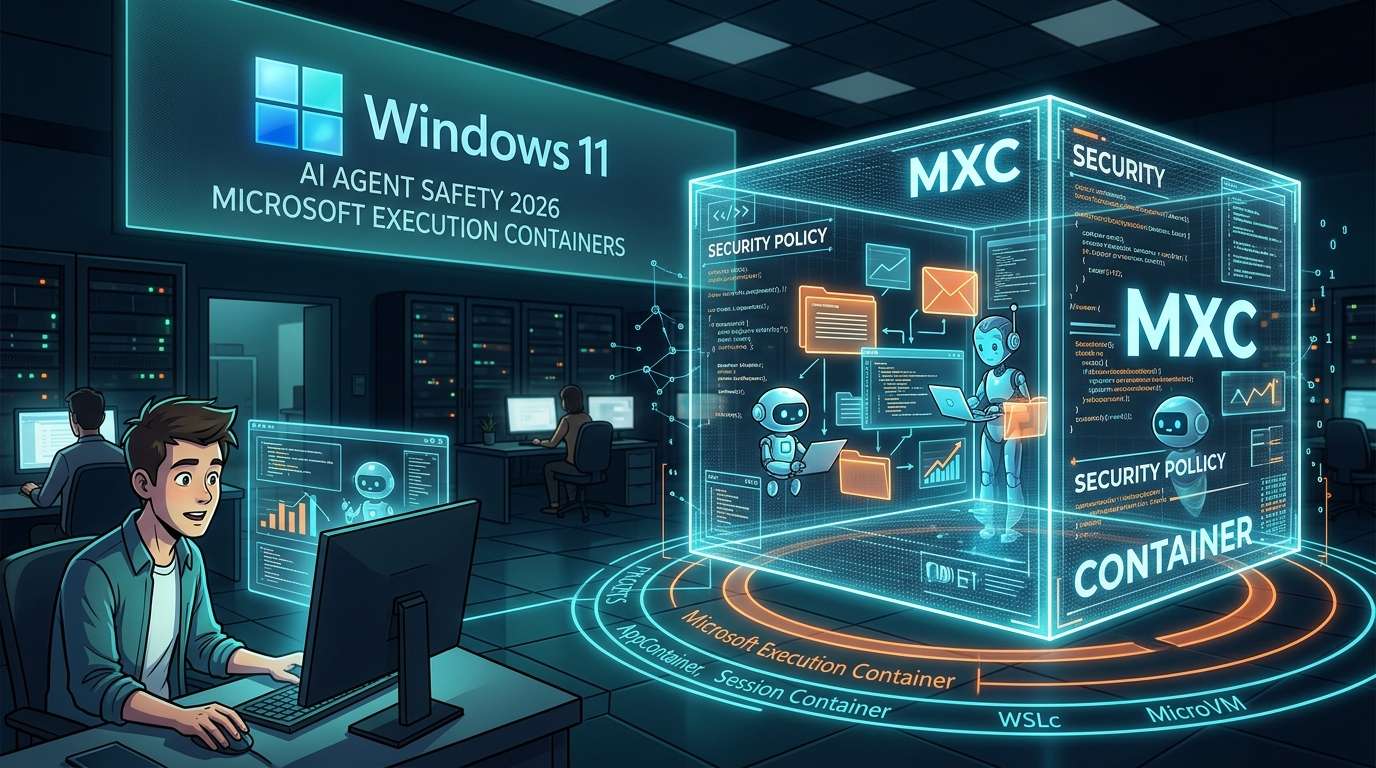
Pada 7 Oktober 2026 waktu setempat, Microsoft mengumumkan perilisan resmi Microsoft Execution Containers (MXC), lingkungan terisolasi untuk menjalankan agen AI dengan aman di Windows 11. Kebijakan saat runtime dapat menentukan file dan jaringan apa saja yang boleh diakses agen. Mekanisme ini memungkinkan pembatasan ruang gerak agen, pembedaan antara tindakan manusia dan agen, serta pemantauan aktivitas.
Semakin Banyak Tugas yang Diserahkan, Semakin Penting Batasannya
Membalas email, mengatur jadwal, merapikan file. Agen AI otonom seperti OpenClaw telah memasuki tahap ketika mereka dapat mengerjakan tugas-tugas rutin semacam ini di PC, menggantikan manusia. Sumber kemudahannya adalah kemampuan agen untuk berinteraksi langsung dengan file dan aplikasi. Namun, semakin luas aksesnya, semakin besar pula risikonya—seperti file penting terhapus secara tidak sengaja atau komunikasi yang tidak diinginkan.
MXC bukanlah pagar untuk menghentikan agen, melainkan pembatas yang menetapkan sejak awal ruang gerak yang diizinkan. Pengguna dapat menempatkan agen itu sendiri, beserta plugin, alat, agent harness, hingga hasil yang dihasilkannya, di dalam MXC. Pengumuman ini menunjukkan bahwa fokus pembahasan mulai bergeser dari “apa yang bisa dilakukan” ke “sejauh mana agen boleh melakukannya”.
Melalui akun resmi Windows Developer, Microsoft juga menjelaskan bahwa pengguna dapat menentukan akses ke file dan jaringan serta menerapkan kebijakan saat runtime. MXC merupakan bagian dari upaya untuk menjadikan Windows platform paling aman bagi agen.
Memilih Tingkat Isolasi Sesuai Kebutuhan
Salah satu keunggulan MXC adalah tersedianya beberapa backend dengan tingkat isolasi berbeda. Ibarat kunci rumah, ada situasi ketika kunci pintu depan sudah cukup, tetapi ada pula yang membutuhkan brankas.
### Pada Tingkat Proses dan Akun
Isolasi proses menggunakan AppContainer, sandbox bawaan Windows, dinilai cocok untuk agen pemrograman maupun eksekusi alat oleh agen. Metode ini tampaknya sesuai untuk tugas-tugas yang perlu dijalankan secara ringan.
Selangkah lebih jauh, ada Session Container. Agen berjalan menggunakan akun yang terpisah dari pengguna manusia. Desktop, clipboard, antarmuka pengguna, input, dan sesi aktif semuanya dipisahkan. Metode ini cocok untuk agen yang berjalan otomatis dalam waktu lama, seperti OpenClaw. Ibaratnya, saat Anda bekerja di layar, agen bekerja di “ruangan” lain.
### Isolasi melalui Virtualisasi
Selain itu, tersedia WSL Container (WSLc), virtualisasi berbasis kontainer di WSL, serta MicroVM yang melakukan isolasi pada tingkat perangkat keras. Tingkat isolasi dapat ditingkatkan bertahap, dari proses ke akun lalu virtualisasi, sehingga pengguna bisa memilih sesuai kebutuhan hak akses dan durasi eksekusi.
Berikut gambaran penggunaan masing-masing metode.
Metode / Unit isolasi / Penggunaan yang sesuai
AppContainer / Proses / Agen pemrograman, eksekusi alat
Session Container / Akun dan sesi terpisah / Agen yang berjalan lama, seperti OpenClaw
WSL Container (WSLc) / Virtualisasi berbasis kontainer di WSL / Situasi yang memerlukan pemisahan pada tingkat virtualisasi
MicroVM / Tingkat perangkat keras / Situasi yang membutuhkan isolasi lebih kuat
Keamanan Ditentukan oleh Pengaturan dan Pengoperasian
Apa pun metodenya, kebijakan dapat digunakan untuk mengatur apakah akses ke file dan jaringan diizinkan. Pengguna tidak hanya menyediakan ruang isolasi, tetapi juga dapat menentukan apa yang boleh dilakukan di dalamnya. Untuk organisasi, pengaturan kebijakan melalui Windows Intune juga direncanakan. Artinya, MXC turut menyasar penerapan agen di banyak PC yang dikelola perusahaan, bukan hanya di perangkat pribadi.
Dari sisi dukungan, Microsoft mengumumkan bahwa banyak mitra akan mendukung MXC, termasuk OpenClaw dan Claude Code dari Anthropic. Jika fitur isolasi tersedia secara bawaan di sistem operasi dan semakin banyak pengembang agen memanfaatkannya, MXC berpotensi menjadi fondasi pengoperasian agen, bukan sekadar komponen untuk pengembang.
Keamanan dalam praktiknya ditentukan oleh rancangan mengenai apa yang diizinkan dan apa yang dilarang. Jika terlalu banyak hal diizinkan, manfaat isolasi berkurang; jika terlalu dibatasi, agen tidak dapat bekerja. Pengguna perlu memulai dengan hak akses seminimal mungkin, lalu memperluasnya sesuai kebutuhan dan sifat tugas yang diserahkan. Cara pengoperasian semacam ini akan menjadi perhatian penting dalam pemanfaatan agen ke depannya.








コメント