
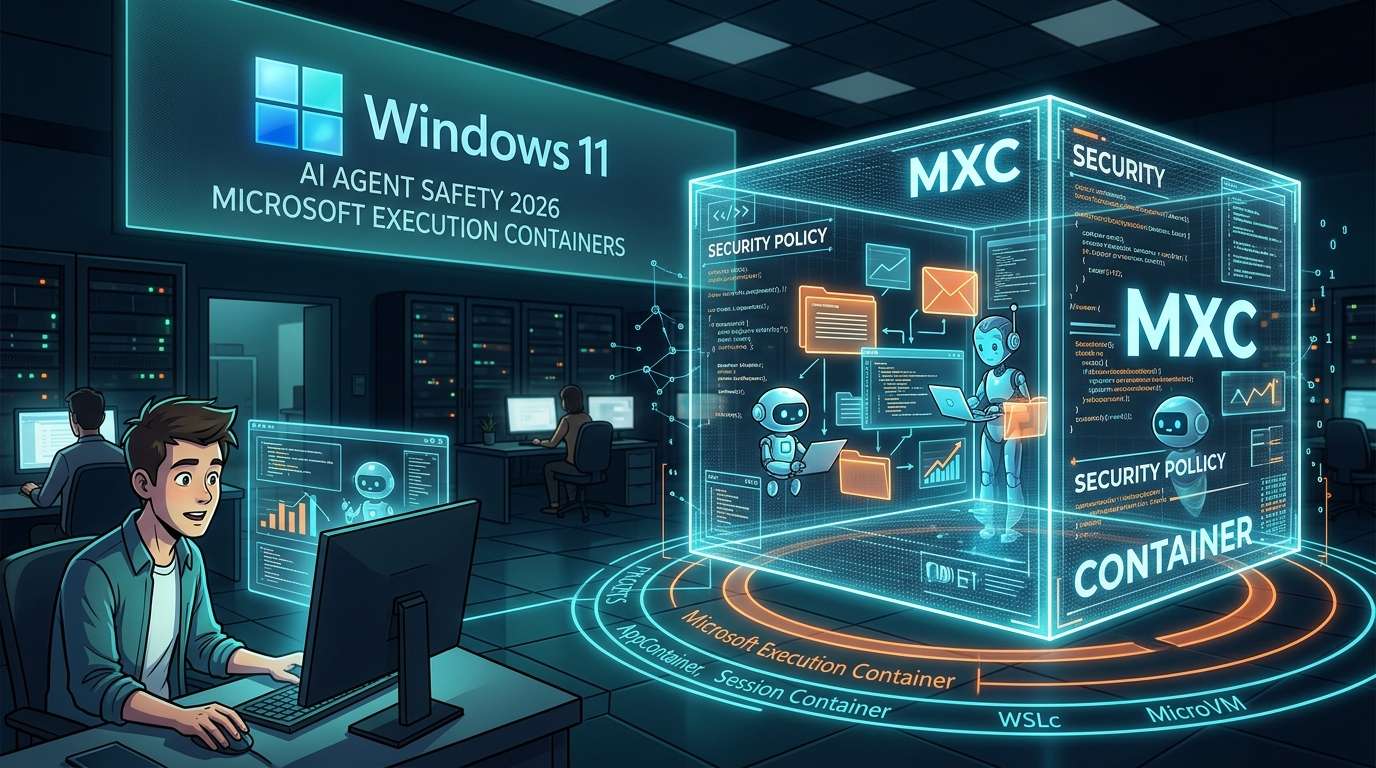
A Microsoft anunciou, a 7 de outubro de 2026 (hora local), o lançamento oficial do Microsoft Execution Containers (MXC), um ambiente isolado para executar agentes de IA em segurança no Windows 11. Este mecanismo permite definir, através de políticas aplicadas em tempo de execução, os ficheiros e as redes a que os agentes podem aceder. Assim, é possível limitar o âmbito das suas ações, distinguir as operações dos humanos das dos agentes e monitorizar a atividade.
Quanto mais tarefas lhes confiamos, mais precisamos de estabelecer limites
Responder a mensagens de correio eletrónico, organizar a agenda, arrumar ficheiros. Os agentes autónomos de IA, como o OpenClaw, já conseguem realizar no computador, em nome das pessoas, tarefas rotineiras como estas. A sua utilidade resulta de poderem interagir diretamente com ficheiros e aplicações. Por outro lado, quanto mais amplo for o seu acesso, maiores são também os riscos de apagarem acidentalmente ficheiros importantes ou de estabelecerem comunicações não intencionais.
O MXC não é uma vedação destinada a impedir os agentes de agir, mas sim um espaço delimitado que permite definir previamente onde podem atuar. Além do próprio agente, os utilizadores podem incluir no MXC os plug-ins e as ferramentas, o harness do agente e até os artefactos gerados. Este anúncio sugere que o foco está a mudar: da fase em que se competia para ver «o que conseguem fazer» para outra em que se concebe «até onde os deixamos ir».
Na conta oficial Windows Developer, a Microsoft explica também que é possível definir os destinos de acesso a ficheiros e redes e aplicar políticas em tempo de execução. A iniciativa faz parte dos esforços para tornar o Windows a plataforma mais segura para os agentes.
Escolher o nível de isolamento consoante a utilização
Uma das características do MXC é permitir escolher entre vários backends com diferentes níveis de isolamento. É como acontece com as fechaduras de uma casa: há situações em que basta a da porta de entrada, enquanto noutras é preciso também um cofre.
### Ao nível do processo e da conta
O isolamento de processos com o AppContainer, a sandbox integrada no Windows, é indicado para agentes de programação e para a execução de ferramentas por agentes. Este método parece adequado a tarefas que se pretende executar de forma leve.
Um nível de isolamento superior é o contentor de sessão. O agente funciona com uma conta diferente da do utilizador humano, ficando separados a área de trabalho, a área de transferência, a interface de utilizador, os dispositivos de entrada e a sessão ativa. Este método é adequado a agentes que funcionam automaticamente durante longos períodos, como o OpenClaw. É como se, enquanto trabalhamos no ecrã, o agente estivesse a trabalhar noutra «sala».
### Isolamento através de virtualização
Também é possível utilizar contentores WSL (WSLc), que recorrem à virtualização baseada em contentores no WSL, e MicroVMs, que proporcionam isolamento ao nível do hardware. O nível de isolamento pode ser aumentado gradualmente, do processo à conta e, depois, à virtualização, permitindo escolher a solução em função das permissões necessárias e do tempo de execução.
As diferenças entre os métodos podem resumir-se da seguinte forma.
Método / Unidade de isolamento / Utilização indicada
AppContainer / Processo / Agentes de programação, execução de ferramentas
Contentor de sessão / Conta e sessão separadas / Agentes de longa duração, como o OpenClaw
Contentor WSL (WSLc) / Virtualização baseada em contentores no WSL / Situações em que se pretende isolamento ao nível da virtualização
MicroVM / Nível do hardware / Situações em que é necessário um isolamento mais forte
A segurança depende da configuração e da utilização
Em todos os métodos, as políticas permitem definir se o acesso a ficheiros e redes é autorizado. Ou seja, além de criar um espaço delimitado, é possível especificar o que é permitido dentro dele. Está também previsto o suporte à configuração de políticas através do Windows Intune para organizações, tendo em vista não só os dispositivos pessoais, mas também a implementação de agentes em muitos computadores geridos por empresas.
A Microsoft anunciou que muitos parceiros, entre os quais o OpenClaw e o Claude Code, da Anthropic, irão suportar o MXC. Se as funcionalidades de isolamento passarem a estar integradas de origem no sistema operativo e os criadores de agentes começarem a adotá-las de forma generalizada, o MXC poderá deixar de ser apenas um componente para programadores e tornar-se uma base para a operação de agentes.
A segurança efetiva depende de como se define o que é permitido e o que é proibido. Se forem permitidas demasiadas coisas, o isolamento perde eficácia; se as restrições forem excessivas, o agente deixa de conseguir trabalhar. A prática recomendada será começar pelas permissões mínimas e alargá-las quando necessário, de acordo com a natureza das tarefas confiadas ao agente. É este tipo de gestão que será posto à prova à medida que a utilização de agentes se generalizar.








コメント