
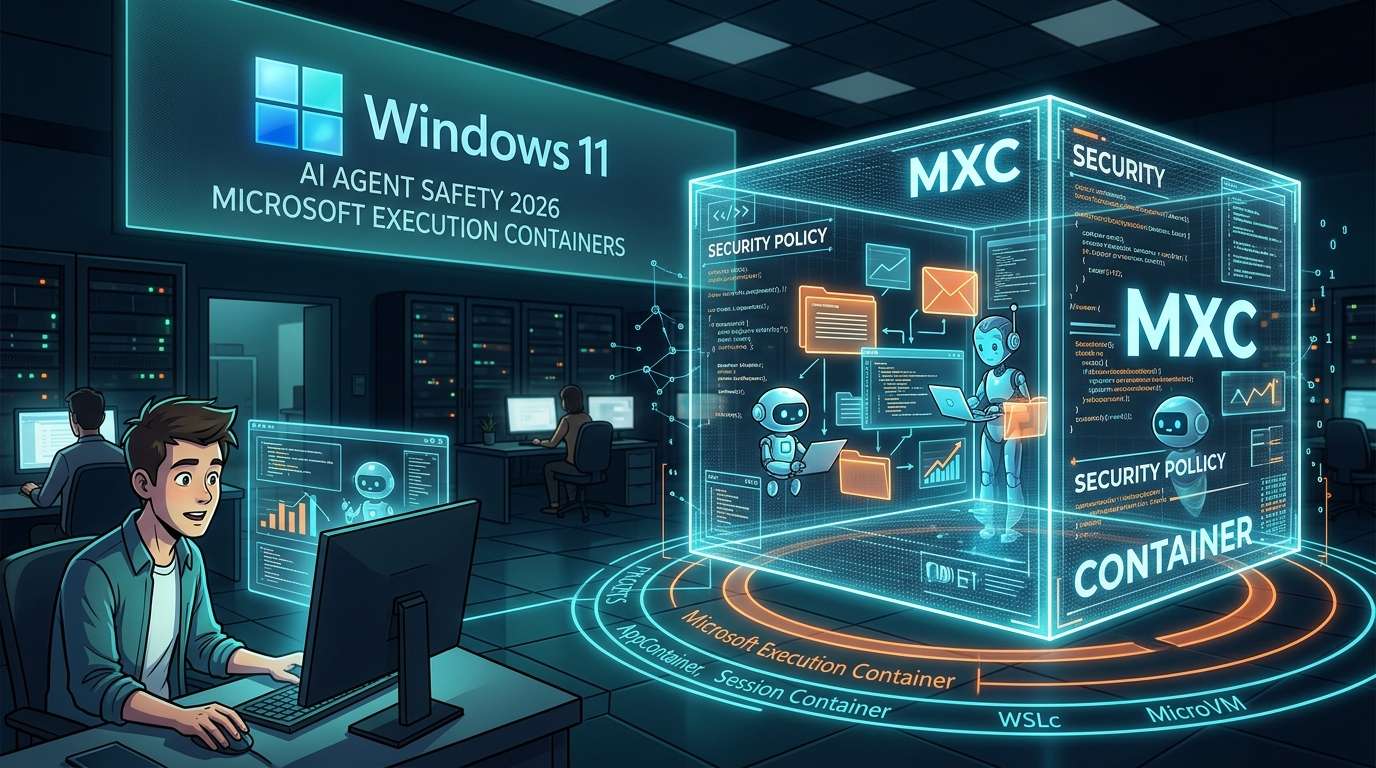
Microsoft 於 2026 年 10 月 7 日(當地時間)宣布,正式推出可在 Windows 11 上安全執行 AI 代理的隔離環境「Microsoft Execution Containers」(MXC)。這套機制可透過執行階段政策,定義代理可存取的檔案和網路,藉此限制代理的行動範圍、區分人類與代理的操作,並監控活動。
交辦的工作愈多,愈需要劃清界線
回覆電子郵件、安排日程、整理檔案。以 OpenClaw 為代表的自主型 AI 代理,已經發展到能在電腦上代替人類處理這些雜務。便利性的來源,在於代理能實際操作檔案和應用程式。反過來說,可操作的範圍愈廣,誤刪重要檔案或進行非預期通訊等風險也會隨之增加。
MXC 提供的不是用來阻止代理行動的柵欄,而是預先劃定代理可活動範圍的隔離區。使用者除了代理本身,也能將外掛程式、工具、agent harness,以及產出的內容一併納入 MXC。這項發布讓人感受到,業界關注的重心正從「能做什麼」轉向「要讓它做到什麼程度」。
Microsoft 也在官方 Windows Developer 帳號上說明,MXC 可定義檔案和網路的存取範圍,並在執行時套用政策。這項措施定位為打造對代理而言最安全的 Windows 平台的一環。
依用途選擇隔離強度
MXC 的特色在於可從多種隔離強度不同的後端中選擇。這就像家中的門鎖:有些情況只需要大門上的鎖,有些則需要連保險箱也一併上鎖。
### 以程序和帳戶為單位
使用 Windows 內建沙箱 AppContainer 進行程序隔離,適合用於程式設計代理,或由代理執行工具。對於希望輕量執行的工作,這種方式應該相當合適。
再進一步則是工作階段容器。代理會以不同於人類使用者的帳戶執行,桌面、剪貼簿、使用者介面、輸入操作和作用中的工作階段都會彼此隔離。這種方式適合 OpenClaw 這類長時間自動執行的代理。可以想像成你在螢幕前工作時,代理則在另一個「房間」裡做事。
### 透過虛擬化隔離
此外,還能使用基於 WSL 的容器式虛擬化 WSL 容器(WSLc),以及在硬體層級進行隔離的 MicroVM。隔離強度可以從程序、帳戶逐級提升至虛擬化,因此能依所需權限和執行時間選擇合適方式。
各種方式的定位整理如下。
方式 / 隔離單位 / 適用用途
AppContainer / 程序 / 程式設計代理、工具執行
工作階段容器 / 不同帳戶、不同工作階段 / OpenClaw 等長時間運作的代理
WSL 容器(WSLc) / WSL 上的容器式虛擬化 / 需要在虛擬化層級進行隔離的情況
MicroVM / 硬體層級 / 需要更強隔離的情況
安全性取決於設定與運作方式
無論採用哪種方式,都能透過政策設定是否允許存取檔案和網路。不只可以建立隔離區,也能明確規定其中允許哪些操作。據稱,Microsoft 也計畫支援透過 Windows Intune 設定政策,因此應用範圍不只個人電腦,也包括向公司管理的多台電腦部署代理。
在支援方面,Microsoft 宣布包括 OpenClaw 和 Anthropic 的 Claude Code 在內,許多合作夥伴都將支援 MXC。如果隔離功能成為作業系統的標準配備,而代理開發者也逐漸採用,MXC 就可能不只是一項供開發者使用的元件,還會成為代理運作的基礎。
實際安全性取決於如何設計允許和禁止的範圍。允許的範圍太廣,隔離就失去意義;限制太嚴,代理又無法工作。應配合交辦工作的性質,從最小權限開始,並在有需要時逐步放寬。今後運用代理時,這類操作原則勢必會受到考驗。








コメント