
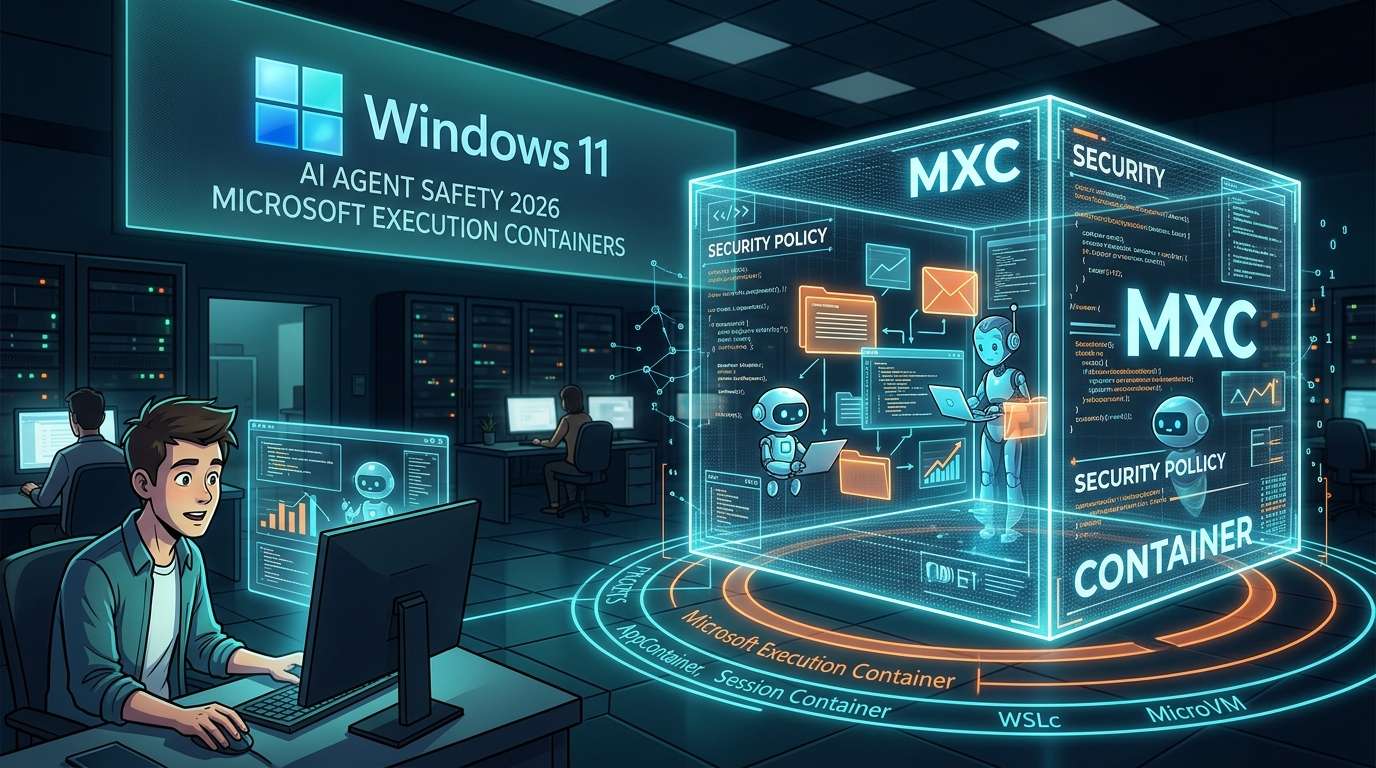
Microsoft于2026年10月7日(当地时间)宣布,正式发布用于在Windows 11上安全运行AI智能体的隔离环境“Microsoft Execution Containers”(MXC)。该机制可通过运行时策略定义智能体能够访问的文件和网络,实现三项功能:限制其行动范围、区分人类与智能体的操作,以及监控活动。
委托的工作越多,越需要划清边界
回复邮件、安排日程、整理文件。以OpenClaw为代表的自主型AI智能体,已经发展到可以在电脑上代替人类处理这些琐事的阶段。它们之所以方便,是因为能够实际操作文件和应用程序。反过来说,可操作的范围越广,误删重要文件或进行非预期通信等风险也越大。
MXC提供的不是用来阻止智能体行动的栅栏,而是预先划定其可活动范围的围栏。用户可以将智能体本身,以及插件、工具、智能体运行框架和生成的内容,一并纳入MXC。此次发布让人感受到,关注焦点正在从比拼“能做什么”,转向设计“让它做到什么程度”。
Microsoft也通过官方Windows Developer账号说明,MXC可以定义文件和网络的访问目标,并在运行时应用策略。这是Microsoft让Windows成为对智能体而言最安全平台的举措之一。
根据用途选择隔离强度
MXC的一大特点是提供多种隔离强度不同的后端供用户选择。可以把它比作家里的门锁:有些场合只需要一道大门锁,有些场合则需要连保险箱也锁起来。
### 按进程和账户隔离
使用Windows标准沙箱AppContainer进行进程隔离,适用于编码智能体以及智能体执行工具的场景。对于希望轻量运行的任务,这种方式似乎比较合适。
更进一步的是会话容器。智能体使用与人类用户不同的账户运行,桌面、剪贴板、用户界面、输入和活动会话都会完全隔离。这种方式适合OpenClaw等长时间自动运行的智能体。可以把它想象成:你在屏幕前工作时,智能体在另一个“房间”里做事。
### 通过虚拟化实现隔离
此外,还可以使用基于WSL容器化虚拟化的WSL容器(WSLc),以及在硬件层面进行隔离的MicroVM。从进程级、账户级到虚拟化,隔离强度可以逐级提升,因此能够根据所需权限和运行时间进行选择。
各方式的定位如下:
方式 / 隔离单位 / 适用场景
AppContainer / 进程 / 编码智能体、工具执行
会话容器 / 独立账户和会话 / OpenClaw等长时间运行的智能体
WSL容器(WSLc) / WSL上的容器化虚拟化 / 需要在虚拟化层面隔离的场景
MicroVM / 硬件层面 / 需要更强隔离的场景
安全性取决于设置和运维
无论采用哪种方式,是否允许访问文件或网络,都可以通过策略进行设置。也就是说,不仅可以搭建围栏,还能规定围栏内允许做什么。据称,面向组织的策略设置也将支持通过Windows Intune进行。这表明MXC不仅面向个人设备,也考虑到了在公司管理的众多电脑上部署智能体的场景。
在兼容性方面,Microsoft宣布,包括OpenClaw和Anthropic的Claude Code在内的众多合作伙伴将支持MXC。如果隔离功能由操作系统提供标准支持,并且智能体开发者纷纷采用这一功能,MXC就有望不再只是面向开发者的组件,而是成为智能体运维的基础。
实际安全性取决于如何设计权限边界:允许的范围有多大,禁止的范围从哪里开始。允许得太宽,隔离就会失去意义;限制得太严,智能体又无法工作。应根据委托任务的性质,从最低限度的权限开始,并在必要时逐步放宽。今后使用智能体时,这类运维方式想必会成为重要课题。








コメント