
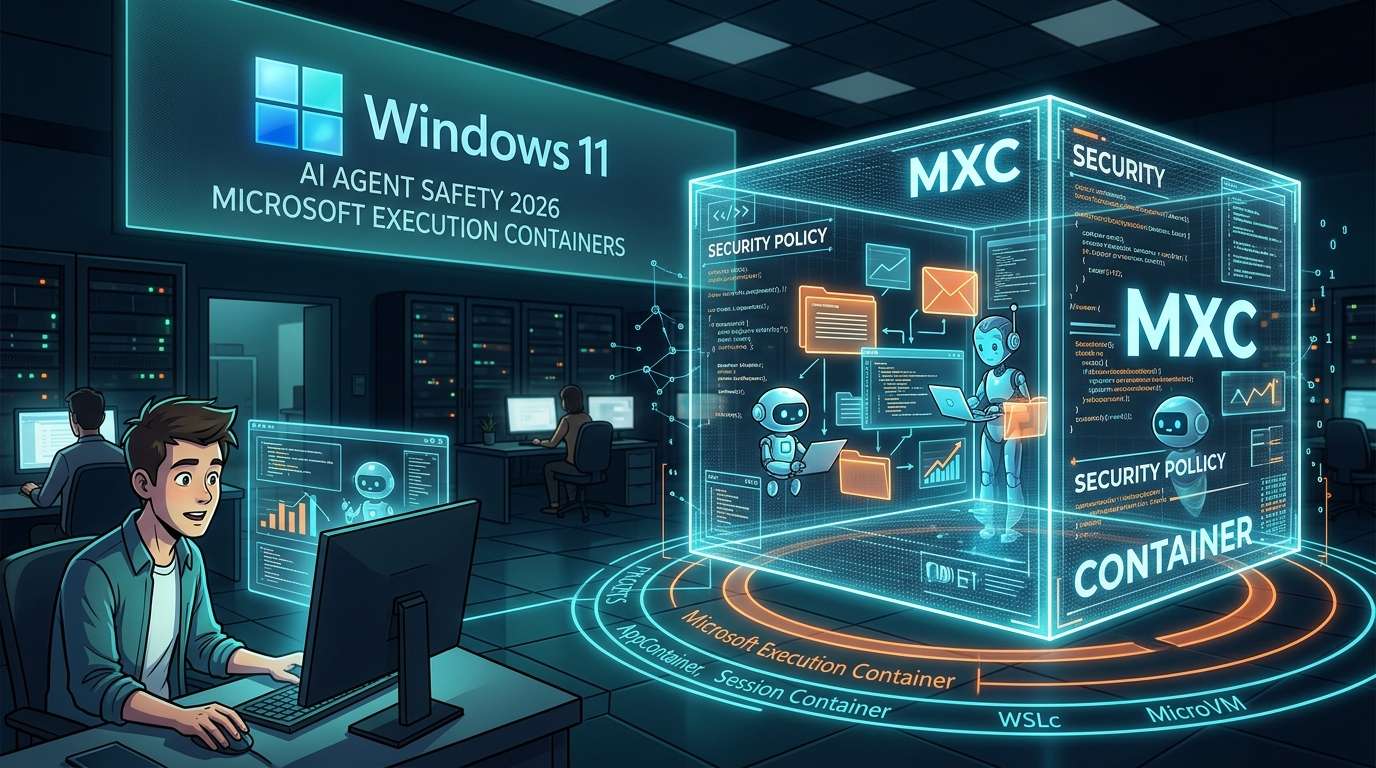
Le 7 octobre 2026 (heure locale), Microsoft a annoncé le lancement officiel de Microsoft Execution Containers (MXC), un environnement isolé permettant d’exécuter des agents IA en toute sécurité sous Windows 11. Des politiques appliquées à l’exécution permettent de définir les fichiers et les réseaux auxquels les agents peuvent accéder. Le dispositif vise trois objectifs : limiter leur périmètre d’action, distinguer les opérations des humains de celles des agents et surveiller leur activité.
Plus les tâches confiées s’accumulent, plus il faut fixer des limites
Répondre aux e-mails, organiser son agenda, trier des fichiers… Les agents IA autonomes, à l’image d’OpenClaw, sont désormais capables d’effectuer ce genre de tâches quotidiennes sur un PC à la place des humains. Leur intérêt tient au fait qu’ils peuvent réellement manipuler des fichiers et des applications. Mais plus leur champ d’action est vaste, plus les risques augmentent : suppression accidentelle de fichiers importants ou communications non souhaitées, par exemple.
MXC ne dresse pas une barrière destinée à arrêter les agents, mais délimite à l’avance le périmètre dans lequel ils peuvent agir. L’utilisateur peut placer dans MXC non seulement l’agent lui-même, mais aussi ses plug-ins, ses outils, son agent harness et les artefacts qu’il produit. Cette annonce témoigne d’un déplacement du débat : après s’être demandé « ce que les agents peuvent faire », on commence à réfléchir à « jusqu’où les laisser aller ».
Sur le compte officiel Windows Developer, Microsoft explique également qu’il est possible de définir les destinations auxquelles les agents peuvent accéder pour les fichiers et les réseaux, et d’appliquer des politiques à l’exécution. Cette initiative s’inscrit dans la volonté de faire de Windows la plateforme la plus sûre pour les agents.
Choisir le niveau d’isolation en fonction de l’usage
MXC se distingue par la possibilité de choisir parmi plusieurs backends offrant différents niveaux d’isolation. Pour prendre l’exemple des serrures d’une maison, un verrou à la porte d’entrée peut suffire dans certains cas, tandis que d’autres nécessitent un coffre-fort.
### Isolation par processus et par compte
L’isolation des processus avec AppContainer, le bac à sable standard de Windows, est considérée comme adaptée aux agents de codage et à l’exécution d’outils par des agents. Cette approche semble bien convenir aux tâches qu’il faut exécuter sans alourdir le dispositif.
Le conteneur de session va plus loin. L’agent fonctionne sous un compte distinct de celui de l’utilisateur humain ; le bureau, le presse-papiers, l’interface utilisateur, les entrées et la session active sont tous séparés. Cette approche convient aux agents qui, comme OpenClaw, fonctionnent automatiquement pendant de longues périodes. L’agent travaille alors dans une autre « pièce », tandis que l’utilisateur poursuit ses activités à l’écran.
### Isolation par virtualisation
MXC permet aussi d’utiliser des conteneurs WSL (WSLc), qui reposent sur la virtualisation par conteneurs sous WSL, ainsi que des MicroVM, isolées au niveau matériel. Le niveau de protection peut ainsi être renforcé par étapes, du processus au compte, puis à la virtualisation, pour choisir en fonction des autorisations nécessaires et de la durée d’exécution.
Voici les différentes approches et leurs usages :
Approche / Niveau d’isolation / Usages adaptés
AppContainer / Processus / Agents de codage, exécution d’outils
Conteneur de session / Compte et session distincts / Agents fonctionnant longtemps, comme OpenClaw
Conteneur WSL (WSLc) / Virtualisation par conteneurs sous WSL / Situations nécessitant une séparation au niveau de la virtualisation
MicroVM / Niveau matériel / Situations nécessitant une isolation renforcée
La sécurité dépend de la configuration et de la gestion
Quelle que soit l’approche choisie, des politiques permettent de décider si l’accès aux fichiers et aux réseaux est autorisé. Il ne s’agit donc pas seulement de créer un périmètre isolé : on peut aussi définir ce qui est permis à l’intérieur. Pour les organisations, la configuration des politiques via Windows Intune devrait également être prise en charge. Microsoft envisage ainsi le déploiement d’agents non seulement sur des appareils personnels, mais aussi sur de nombreux PC gérés par des entreprises.
Microsoft a annoncé que de nombreux partenaires prendraient en charge MXC, notamment OpenClaw et Claude Code d’Anthropic. Si l’isolation est intégrée de série au système d’exploitation et que les créateurs d’agents s’appuient sur cette fonctionnalité, MXC pourrait s’imposer comme le socle de leur déploiement, au-delà d’un simple composant destiné aux développeurs.
La sécurité réelle dépendra de la manière dont on définit ce qui est autorisé et ce qui est interdit. Des autorisations trop larges réduisent l’intérêt de l’isolation ; trop restreintes, elles empêchent l’agent de travailler. Il faudra commencer par accorder les droits minimaux, puis les élargir si nécessaire, en fonction de la tâche confiée. Cette manière de gérer les agents sera sans doute au cœur des questions liées à leur utilisation.








コメント