
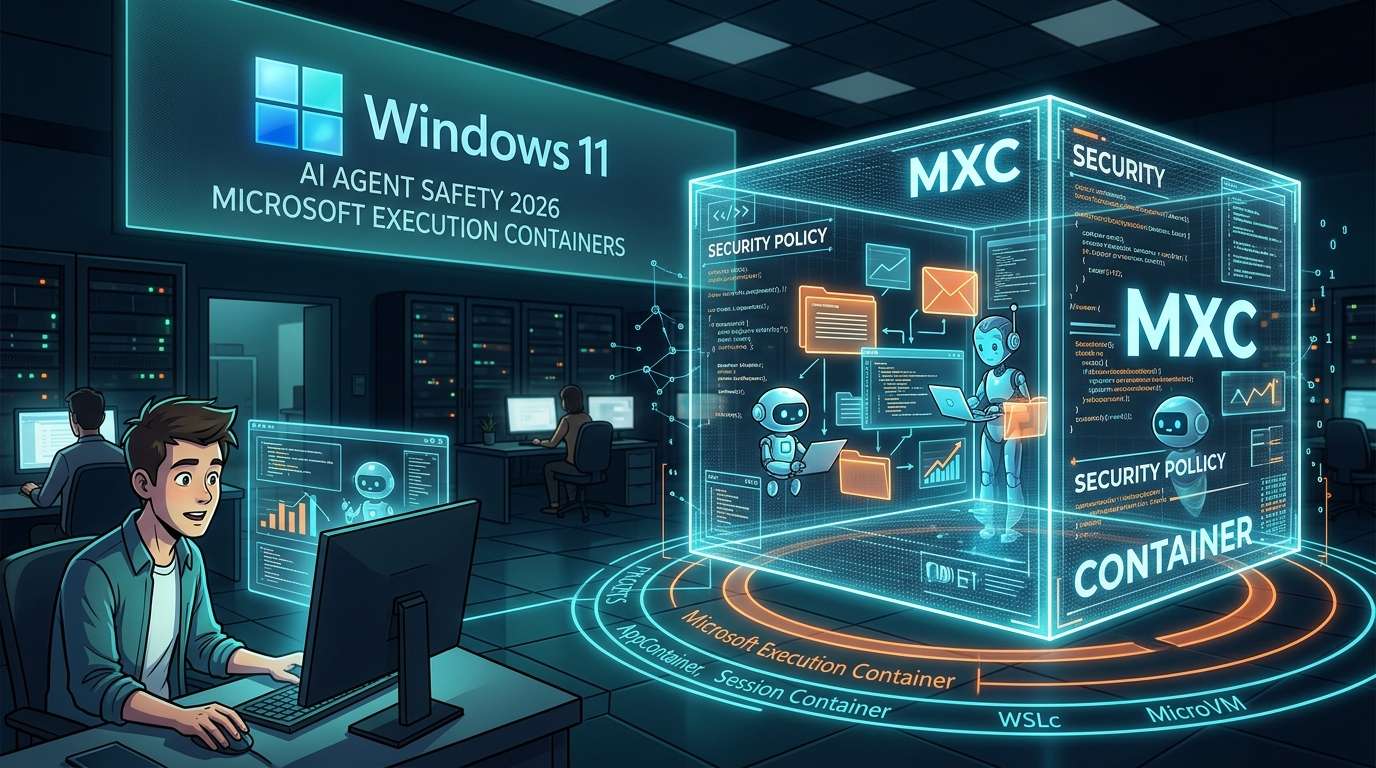
El 7 de octubre de 2026 (hora local), Microsoft anunció el lanzamiento oficial de Microsoft Execution Containers (MXC), un entorno aislado para ejecutar de forma segura agentes de IA en Windows 11. El sistema permite definir mediante políticas en tiempo de ejecución los archivos y recursos de red a los que pueden acceder los agentes, y hace posible limitar su ámbito de actuación, distinguir las acciones de las personas de las de los agentes y supervisar su actividad.
Cuantas más tareas se delegan, más hacen falta límites
Responder correos, ajustar horarios, organizar archivos. Los agentes de IA autónomos, como OpenClaw, han llegado a una etapa en la que pueden realizar en el PC este tipo de tareas rutinarias en lugar de las personas. Su utilidad se debe a que pueden interactuar realmente con archivos y aplicaciones. Pero, por otro lado, cuanto más amplio es su ámbito de acceso, mayores son los riesgos, como borrar por error archivos importantes o realizar comunicaciones no deseadas.
MXC no proporciona una barrera para detener a los agentes, sino un recinto que permite definir de antemano hasta dónde pueden actuar. Los usuarios pueden incluir en MXC, además del propio agente, complementos, herramientas, el agent harness y hasta los artefactos generados. La noticia refleja cómo el foco está pasando de competir por «qué pueden hacer» a diseñar «hasta dónde se les permite llegar».
En su cuenta oficial Windows Developer, Microsoft también explica que se pueden definir los archivos y recursos de red a los que se permite acceder y aplicar las políticas en tiempo de ejecución. La iniciativa forma parte de sus esfuerzos para convertir Windows en la plataforma más segura para los agentes.
Elegir el nivel de aislamiento según el uso
Una de las características de MXC es que permite elegir entre varios backends con distintos niveles de aislamiento. Es como las cerraduras de una casa: en algunos casos basta con la de la puerta de entrada, mientras que en otros hace falta también una caja fuerte.
### Por proceso y por cuenta
El aislamiento de procesos mediante AppContainer, el sandbox estándar de Windows, se considera adecuado para agentes de programación y para la ejecución de herramientas por parte de agentes. Parece una opción apropiada para las tareas que deben ejecutarse de forma ligera.
Un nivel más avanzado es el contenedor de sesión. El agente se ejecuta con una cuenta distinta de la del usuario humano, y el escritorio, el portapapeles, la interfaz de usuario, los dispositivos de entrada y la sesión activa quedan completamente aislados. Es una opción adecuada para agentes como OpenClaw, que funcionan automáticamente durante largos periodos. Es como si, mientras uno trabaja en la pantalla, el agente lo hiciera en otra «habitación».
### Aislamiento mediante virtualización
Además, se pueden utilizar los contenedores de WSL (WSLc), una modalidad de virtualización basada en contenedores sobre WSL, y MicroVM, que ofrece aislamiento a nivel de hardware. Como se puede aumentar progresivamente el nivel de protección —del proceso a la cuenta y, después, a la virtualización—, es posible elegir según los permisos necesarios y el tiempo de ejecución.
Los distintos métodos se resumen así:
Método / Unidad de aislamiento / Usos recomendados
AppContainer / Proceso / Agentes de programación y ejecución de herramientas
Contenedor de sesión / Cuenta y sesión separadas / Agentes de larga duración, como OpenClaw
Contenedor de WSL (WSLc) / Virtualización basada en contenedores en WSL / Casos en los que se requiere separación a nivel de virtualización
MicroVM / Nivel de hardware / Casos en los que se requiere un aislamiento más fuerte
La seguridad depende de la configuración y la gestión
Con cualquiera de los métodos, las políticas permiten configurar si se concede acceso a archivos o a la red. No solo se proporciona un recinto, sino que también se puede especificar qué se permite dentro de él. Para las organizaciones, está previsto admitir también la configuración de políticas mediante Windows Intune, lo que apunta no solo a dispositivos personales, sino también al despliegue de agentes en numerosos PC bajo la gestión de una empresa.
En cuanto a la compatibilidad, Microsoft ha anunciado que numerosos socios, entre ellos OpenClaw y Claude Code de Anthropic, admitirán MXC. Si las funciones de aislamiento vienen integradas de serie en el sistema operativo y cada vez más desarrolladores de agentes se suman a ellas, MXC podría consolidarse no solo como un componente para desarrolladores, sino también como la base para gestionar agentes.
Lo que determina la seguridad real es cómo se diseña qué se permite y qué se prohíbe. Si se permite demasiado, el aislamiento pierde sentido; si se restringe en exceso, el agente no puede trabajar. Hay que empezar con los permisos mínimos y ampliarlos cuando sea necesario, en función de la naturaleza de las tareas delegadas. Este tipo de buenas prácticas de gestión será clave en el uso de agentes de aquí en adelante.








コメント