
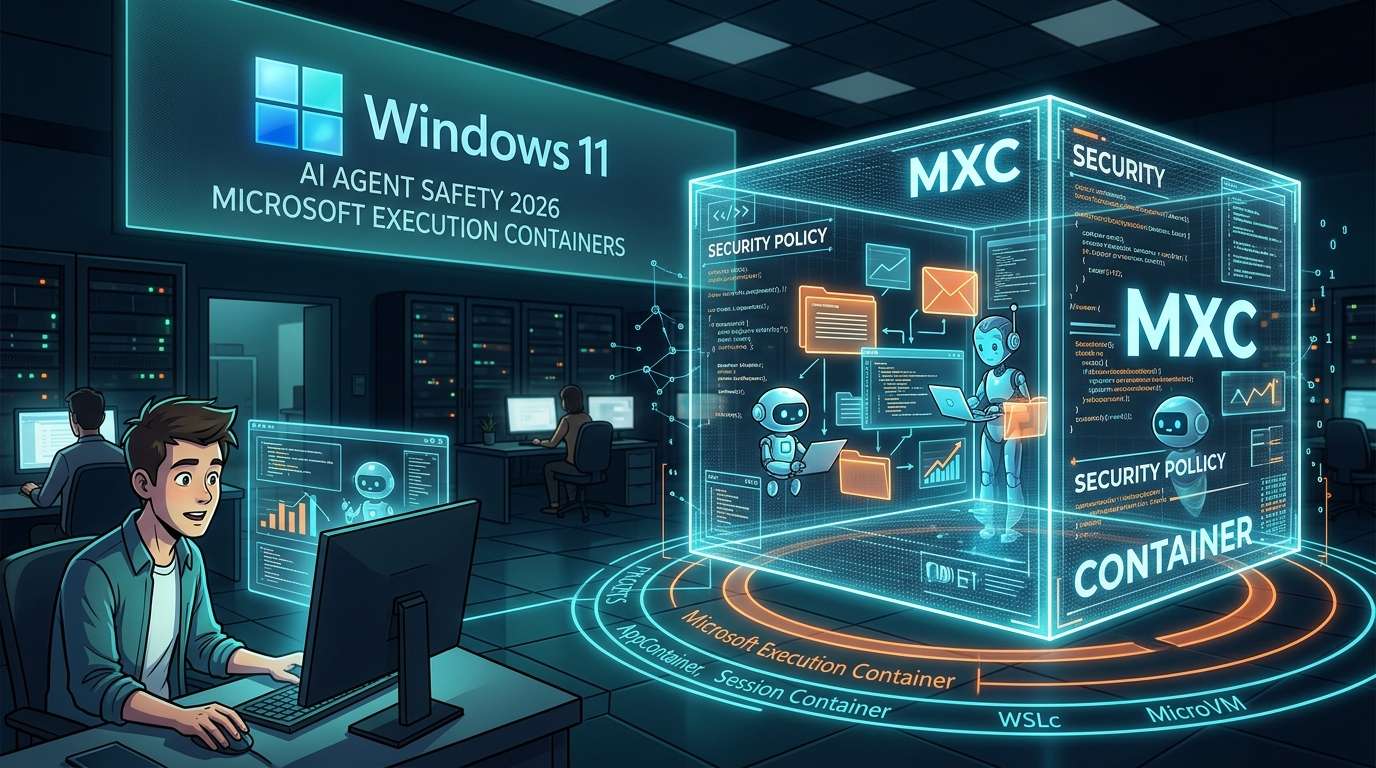
أعلنت Microsoft في 7 أكتوبر 2026 (بالتوقيت المحلي) الإطلاق الرسمي لبيئة العزل «Microsoft Execution Containers» (MXC)، التي تتيح تشغيل وكلاء الذكاء الاصطناعي بأمان على Windows 11. ويمكن عبر سياسات تُطبَّق وقت التشغيل تحديد الملفات والشبكات التي يُسمح للوكيل بالوصول إليها، ما يتيح تقييد نطاق عمله، والتمييز بين عمليات البشر والوكيل، ومراقبة نشاطه.
كلما زادت المهام التي نعهد بها إلى الوكلاء، ازدادت الحاجة إلى وضع حدود
الرد على رسائل البريد الإلكتروني، وتنظيم المواعيد، وترتيب الملفات. دخلت وكلاء الذكاء الاصطناعي المستقلة، التي يمثّلها OpenClaw، مرحلةً تستطيع فيها إنجاز هذه الأعمال الروتينية على الكمبيوتر نيابةً عن البشر. وتكمن فائدة هذه الوكلاء في قدرتها على التعامل فعليًا مع الملفات والتطبيقات. لكن هذا يعني أيضًا أن اتساع نطاق ما يمكنها الوصول إليه يزيد مخاطر مثل حذف ملفات مهمة عن طريق الخطأ أو إجراء اتصالات غير مقصودة.
ما يوفّره MXC ليس سياجًا لإيقاف الوكلاء، بل مساحةً محاطة تحدد مسبقًا نطاق تحركهم المسموح. ويمكن للمستخدمين وضع الوكيل نفسه، إلى جانب المكونات الإضافية والأدوات وإطار تشغيل الوكيل (agent harness) والمخرجات المُنشأة، داخل MXC. ويعكس الإعلان انتقال محور النقاش من مرحلة التنافس على «ما الذي يمكن للوكلاء فعله» إلى مرحلة تصميم «إلى أي مدى نسمح لهم بالعمل».
وذكرت Microsoft أيضًا عبر الحساب الرسمي لـWindows Developer أن بالإمكان تحديد الملفات والشبكات التي يُسمح بالوصول إليها، وتطبيق السياسات وقت التشغيل. ويأتي ذلك ضمن مساعي الشركة لجعل Windows المنصة الأكثر أمانًا للوكلاء.
اختيار مستوى العزل بما يناسب الاستخدام
من أبرز ميزات MXC إتاحة الاختيار بين عدة أنظمة خلفية تختلف في مستوى العزل. ويمكن تشبيه ذلك بأقفال المنزل: ففي بعض الحالات يكفي قفل الباب الأمامي، بينما تتطلب حالات أخرى قفل الخزنة أيضًا.
### على مستوى العملية وعلى مستوى الحساب
يُقال إن عزل العمليات باستخدام AppContainer، وهو نظام العزل المضمّن في Windows، يناسب وكلاء البرمجة وتشغيل الأدوات بواسطة الوكلاء. ويبدو هذا الأسلوب ملائمًا للمهام التي يُراد تنفيذها بخفة.
أما حاويات الجلسات فتوفّر مستوى أكثر تقدمًا من العزل. إذ يعمل الوكيل عبر حساب منفصل عن حساب المستخدم البشري، مع عزل سطح المكتب والحافظة وواجهة المستخدم والإدخال والجلسة النشطة جميعها. ويناسب هذا الأسلوب الوكلاء الذين يعملون تلقائيًا لفترات طويلة، مثل OpenClaw. ويمكن تصور ذلك كأن الوكيل يعمل في «غرفة» أخرى بينما يستخدم الشخص الشاشة.
### العزل باستخدام المحاكاة الافتراضية
ويمكن أيضًا استخدام حاويات WSL (WSLc)، وهي حاويات تعتمد على المحاكاة الافتراضية ضمن WSL، إلى جانب MicroVM التي توفّر العزل على مستوى الأجهزة. وبما أن مستوى العزل يمكن تعزيزه تدريجيًا من العمليات إلى الحسابات ثم إلى المحاكاة الافتراضية، يمكن اختيار الأسلوب وفقًا للصلاحيات المطلوبة ومدة التشغيل.
يمكن تلخيص وظيفة كل أسلوب على النحو التالي.
الأسلوب / وحدة العزل / الاستخدامات المناسبة
AppContainer / العملية / وكلاء البرمجة، وتشغيل الأدوات
حاوية الجلسة / حساب وجلسة منفصلان / الوكلاء الذين يعملون لفترات طويلة، مثل OpenClaw
حاوية WSL (WSLc) / المحاكاة الافتراضية القائمة على الحاويات ضمن WSL / الحالات التي تتطلب الفصل على مستوى المحاكاة الافتراضية
MicroVM / مستوى الأجهزة / الحالات التي تتطلب عزلًا أقوى
السلامة تتوقف على الإعداد والتشغيل
في جميع الأساليب، يمكن ضبط السياسات لتحديد ما إذا كان يُسمح بالوصول إلى الملفات والشبكات. فالأمر لا يقتصر على إنشاء مساحة عزل، بل يتيح أيضًا تحديد ما يُسمح به داخلها. ومن المقرر أن يتاح للمؤسسات ضبط السياسات عبر Windows Intune، ما يضع في الحسبان نشر الوكلاء ليس على الأجهزة الشخصية فحسب، بل على أعداد كبيرة من أجهزة الكمبيوتر الخاضعة لإدارة الشركات أيضًا.
وفي ما يتعلق بالتوافق، أعلنت Microsoft أن العديد من الشركاء، ومنهم OpenClaw وClaude Code من Anthropic، سيدعمون MXC. وإذا أصبحت ميزات العزل مضمّنة افتراضيًا في نظام التشغيل، واتسع توجه مطوّري الوكلاء إلى الاستفادة منها، فقد يرسخ MXC مكانته بوصفه أساسًا لتشغيل الوكلاء، بدلًا من أن يظل مجرد مكوّن للمطورين.
ما يحدد مستوى السلامة فعليًا هو كيفية تصميم ما يُسمح به وما يُحظر. فالسماح الواسع يضعف جدوى العزل، بينما يؤدي الإفراط في التقييد إلى تعطيل الوكيل عن أداء عمله. والمطلوب هو البدء بأقل قدر من الصلاحيات، ثم توسيعها عند الحاجة بما يتناسب مع طبيعة المهام التي يُعهد بها إلى الوكيل. ومن المرجح أن تصبح مثل هذه الممارسات التشغيلية موضع اختبار مع اتساع استخدام الوكلاء.








コメント