
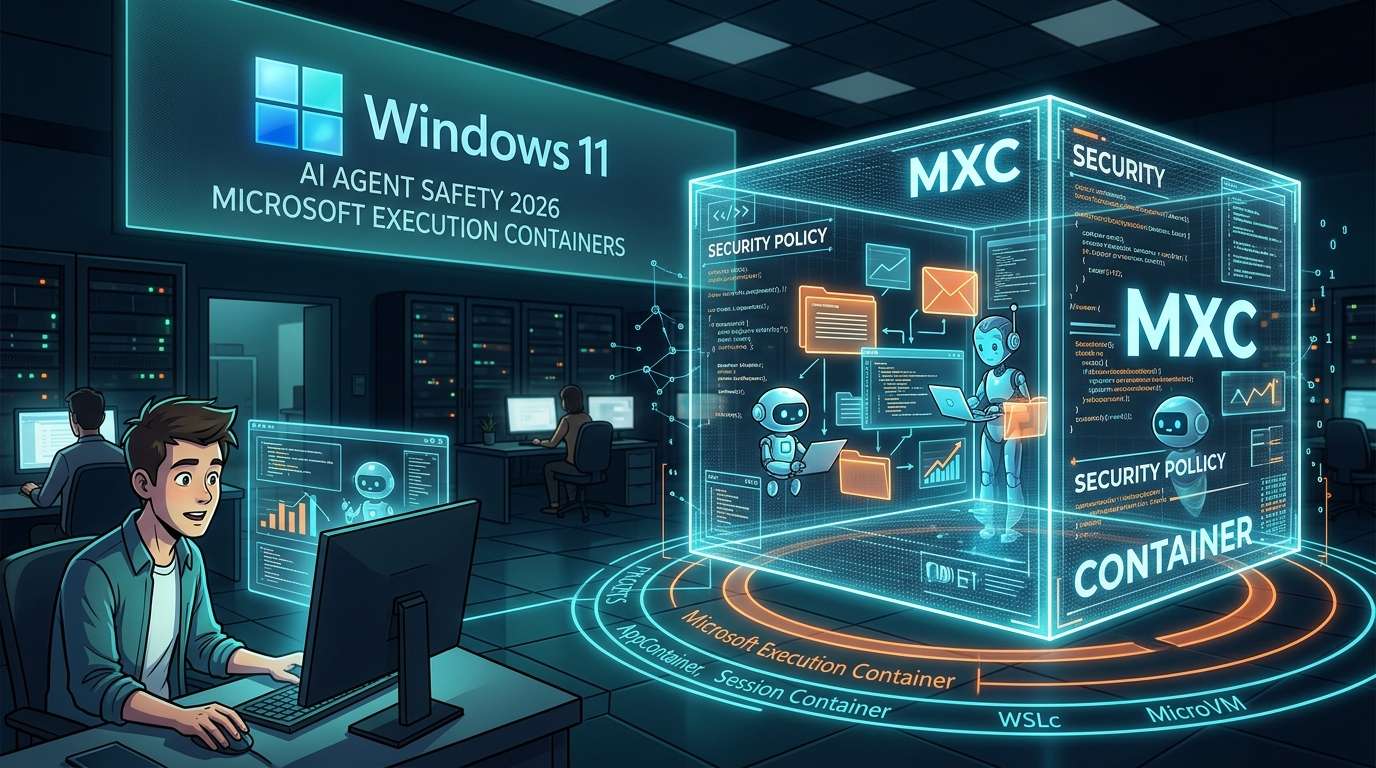
Microsoft ने 7 अक्टूबर 2026 (स्थानीय समय) को Windows 11 पर AI एजेंटों को सुरक्षित रूप से चलाने के लिए अलग-थलग वातावरण «Microsoft Execution Containers» (MXC) को आधिकारिक रूप से जारी करने की घोषणा की। इस व्यवस्था में रनटाइम नीतियों के जरिए तय किया जा सकता है कि एजेंट किन फ़ाइलों और नेटवर्क तक पहुँच सकते हैं। इससे एजेंटों की गतिविधियों का दायरा सीमित करने, इंसानों और एजेंटों के काम में अंतर करने और उनकी गतिविधियों पर नज़र रखने की सुविधा मिलती है।
जितने अधिक काम सौंपे जाएंगे, सीमाओं की ज़रूरत उतनी ही बढ़ेगी
ईमेल का जवाब देना, शेड्यूल तय करना, फ़ाइलें व्यवस्थित करना। OpenClaw जैसे स्वायत्त AI एजेंट अब उस मुकाम पर पहुँच गए हैं जहाँ वे PC पर ऐसे रोज़मर्रा के काम इंसानों की जगह कर सकते हैं। उनकी उपयोगिता इस बात से आती है कि वे वास्तव में फ़ाइलों और ऐप्लिकेशन के साथ काम कर सकते हैं। लेकिन इसका दूसरा पहलू यह है कि उनकी पहुँच जितनी व्यापक होगी, ज़रूरी फ़ाइलें गलती से मिटने या अनचाहे संचार जैसे जोखिम भी उतने ही बढ़ेंगे।
MXC एजेंटों को रोकने वाली बाड़ नहीं, बल्कि पहले से तय करने का एक घेरा उपलब्ध कराता है कि वे कहाँ तक काम कर सकते हैं। उपयोगकर्ता एजेंट के साथ-साथ प्लगइन, टूल, एजेंट हार्नेस और उसके बनाए हुए आउटपुट को भी MXC के भीतर रख सकते हैं। यह घोषणा दिखाती है कि चर्चा का केंद्र «एजेंट क्या कर सकता है» से हटकर «उसे कहाँ तक करने देना चाहिए» तय करने की ओर बढ़ रहा है।
Microsoft ने अपने आधिकारिक Windows Developer अकाउंट पर भी बताया है कि फ़ाइलों और नेटवर्क के लिए पहुँच के दायरे तय किए जा सकते हैं और रनटाइम पर नीतियाँ लागू की जा सकती हैं। इसे Windows को एजेंटों के लिए सबसे सुरक्षित प्लेटफ़ॉर्म बनाने की कोशिश के एक हिस्से के रूप में पेश किया गया है।
काम के हिसाब से चुनें अलगाव का स्तर
MXC की खासियत यह है कि इसमें अलग-अलग स्तर के अलगाव देने वाले कई बैकएंड में से चुना जा सकता है। इसे घर के ताले की तरह समझें: कुछ मौकों पर मुख्य दरवाज़े का ताला काफ़ी होता है, जबकि कुछ में तिजोरी की भी ज़रूरत पड़ती है।
### प्रक्रिया-स्तर और अकाउंट-स्तर पर अलगाव
Windows के मानक सैंडबॉक्स AppContainer का इस्तेमाल करके प्रक्रिया को अलग रखना कोडिंग एजेंटों और एजेंटों के ज़रिए टूल चलाने के लिए उपयुक्त माना जाता है। हल्के ढंग से चलाए जाने वाले कामों के लिए यह तरीका अच्छा विकल्प लगता है।
इससे एक स्तर आगे सेशन कंटेनर है। एजेंट इंसानी उपयोगकर्ता से अलग अकाउंट पर चलता है और डेस्कटॉप, क्लिपबोर्ड, यूज़र इंटरफ़ेस, इनपुट और सक्रिय सेशन—सब कुछ अलग रखा जाता है। यह OpenClaw जैसे लंबे समय तक अपने आप काम करते रहने वाले एजेंटों के लिए उपयुक्त है। इसे ऐसे समझ सकते हैं कि आप स्क्रीन पर अपना काम कर रहे हों और एजेंट बगल के एक अलग «कमरे» में काम कर रहा हो।
### वर्चुअलाइज़ेशन के ज़रिए अलगाव
इसके अलावा, WSL पर कंटेनर-आधारित वर्चुअलाइज़ेशन यानी WSL कंटेनर (WSLc) और हार्डवेयर स्तर पर अलगाव देने वाला MicroVM भी इस्तेमाल किया जा सकता है। प्रक्रिया से अकाउंट और फिर वर्चुअलाइज़ेशन तक अलगाव का स्तर क्रमशः बढ़ाया जा सकता है, जिससे आवश्यक अनुमतियों और चलने की अवधि के अनुसार विकल्प चुना जा सकता है।
हर तरीके की भूमिका इस प्रकार है।
तरीका / अलगाव की इकाई / उपयुक्त उपयोग
AppContainer / प्रक्रिया / कोडिंग एजेंट, टूल चलाना
सेशन कंटेनर / अलग अकाउंट और अलग सेशन / OpenClaw जैसे लंबे समय तक चलने वाले एजेंट
WSL कंटेनर (WSLc) / WSL पर कंटेनर-आधारित वर्चुअलाइज़ेशन / जहाँ वर्चुअलाइज़ेशन स्तर पर अलगाव चाहिए
MicroVM / हार्डवेयर स्तर / जहाँ अधिक मज़बूत अलगाव की ज़रूरत हो
सुरक्षा का स्तर सेटिंग और संचालन से तय होता है
हर तरीके में नीतियों के ज़रिए तय किया जा सकता है कि फ़ाइलों और नेटवर्क तक पहुँच की अनुमति दी जाए या नहीं। यानी केवल घेरा तैयार करना ही नहीं, बल्कि यह भी तय किया जा सकता है कि उसके भीतर क्या करने की इजाज़त होगी। बताया गया है कि संगठनों के लिए Windows Intune के ज़रिए नीतियाँ सेट करने की सुविधा भी दी जाएगी। इससे व्यक्तिगत डिवाइस के साथ-साथ कंपनी के नियंत्रण में मौजूद बड़ी संख्या में PC पर एजेंट तैनात करने की संभावना भी सामने आती है।
संगतता के बारे में Microsoft ने घोषणा की है कि OpenClaw और Anthropic के Claude Code समेत कई साझेदार MXC का समर्थन करेंगे। अगर अलगाव की सुविधा OS में मानक रूप से उपलब्ध हो और एजेंट बनाने वाले इसे अपनाने लगें, तो MXC केवल डेवलपरों के लिए एक घटक बनकर नहीं रहेगा, बल्कि एजेंटों के संचालन की बुनियाद बन सकता है।
वास्तविक सुरक्षा इस बात पर निर्भर करती है कि क्या अनुमति दी जाए और किस चीज़ को रोका जाए। बहुत व्यापक अनुमति देने पर अलगाव का उद्देश्य कमज़ोर पड़ जाता है, जबकि बहुत सख़्ती बरतने पर एजेंट काम नहीं कर पाते। सौंपे गए काम के स्वरूप के अनुसार न्यूनतम अनुमतियों से शुरुआत करके, ज़रूरत पड़ने पर उन्हें बढ़ाना—आने वाले समय में एजेंटों के इस्तेमाल के लिए संचालन का यही तरीका अहम होगा।








コメント