
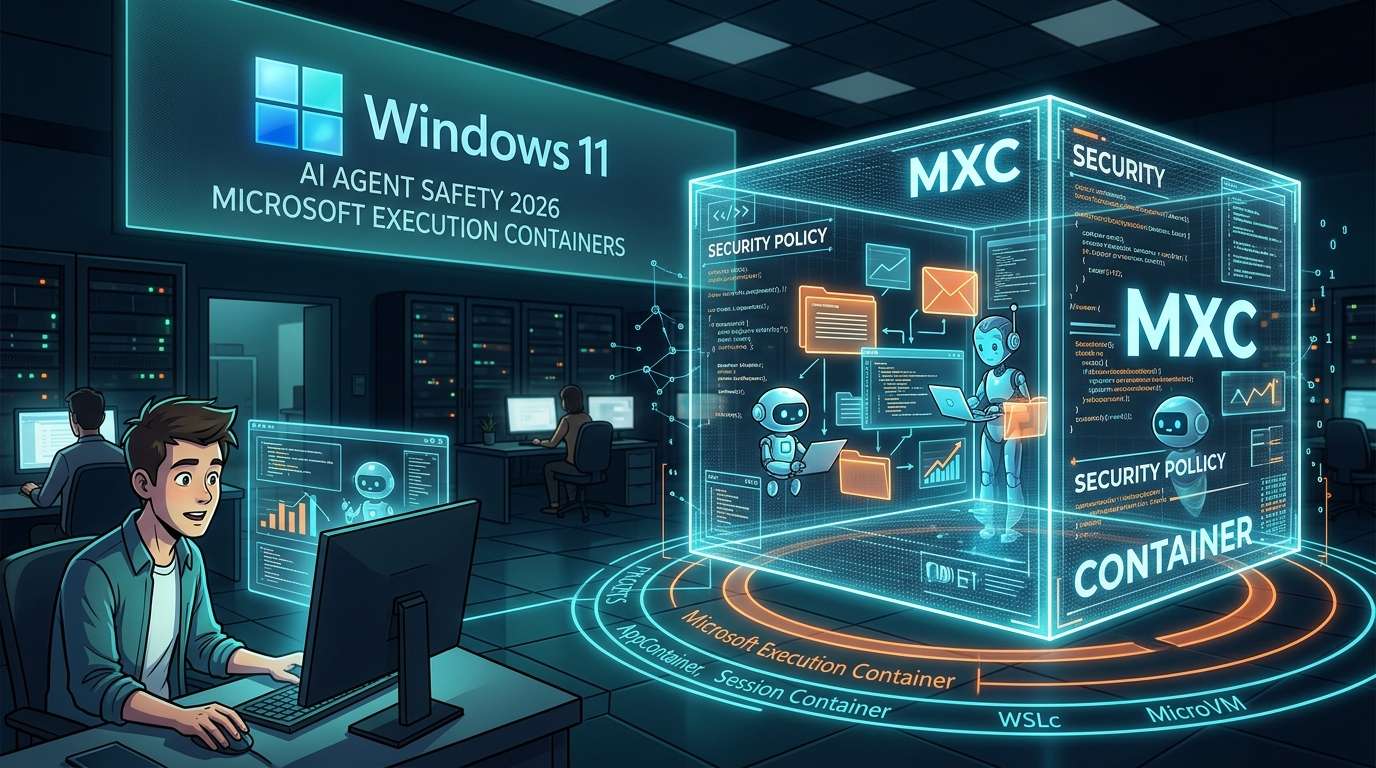
Il 7 ottobre 2026 (ora locale), Microsoft ha annunciato il rilascio ufficiale di Microsoft Execution Containers (MXC), un ambiente isolato che permette di eseguire in sicurezza agenti AI su Windows 11. Le policy applicate durante l’esecuzione consentono di definire a quali file e reti possono accedere gli agenti. Il sistema permette così di limitarne il raggio d’azione, distinguere le operazioni svolte dagli esseri umani da quelle degli agenti e monitorarne le attività.
Più compiti si delegano, più servono confini
Rispondere alle e-mail, organizzare gli impegni, riordinare i file. Gli agenti AI autonomi come OpenClaw sono ormai in grado di svolgere queste incombenze al posto delle persone, direttamente sul PC. La loro utilità deriva dalla possibilità di interagire concretamente con file e applicazioni. Ma più ampio è il loro raggio d’azione, maggiori sono anche i rischi: dalla cancellazione accidentale di file importanti alle comunicazioni non volute.
MXC non è una barriera pensata per fermare gli agenti, ma uno spazio delimitato in cui stabilire in anticipo che cosa possono fare. Oltre all’agente vero e proprio, gli utenti possono racchiudere nell’ambiente MXC anche plugin, strumenti, harness per agenti e contenuti generati. L’annuncio suggerisce che l’attenzione si stia spostando dalla domanda «che cosa possono fare?» alla progettazione di «fino a che punto lasciarli agire».
Anche dall’account ufficiale Windows Developer, Microsoft spiega che è possibile definire gli accessi a file e reti e applicare le policy durante l’esecuzione. L’iniziativa rientra nell’impegno a fare di Windows la piattaforma più sicura per gli agenti.
Scegliere il livello di isolamento in base all’uso
MXC si distingue per la possibilità di scegliere tra diversi back-end con livelli di isolamento differenti. È come con le serrature di casa: in certi casi basta quella della porta d’ingresso, in altri serve anche una cassaforte.
### Isolamento a livello di processo e di account
L’isolamento dei processi tramite AppContainer, la sandbox integrata in Windows, è indicato per gli agenti di programmazione e per l’esecuzione di strumenti da parte degli agenti. Questa modalità sembra adatta alle attività che devono essere eseguite in modo leggero.
Un livello di isolamento ulteriore è offerto dai contenitori di sessione. L’agente opera con un account distinto da quello dell’utente e vengono isolati desktop, appunti, interfaccia utente, input e sessione attiva. È una modalità adatta ad agenti che restano attivi a lungo e operano in automatico, come OpenClaw. In pratica, mentre l’utente lavora al computer, l’agente opera in un’altra «stanza».
### Isolamento tramite virtualizzazione
Sono disponibili anche i contenitori WSL (WSLc), una forma di virtualizzazione basata su container in WSL, e le MicroVM, che offrono isolamento a livello hardware. La protezione può essere rafforzata gradualmente, passando dai processi agli account e poi alla virtualizzazione, così da scegliere in base ai privilegi necessari e alla durata dell’esecuzione.
Ecco una sintesi delle diverse modalità.
Modalità / Unità di isolamento / Usi consigliati
AppContainer / Processo / Agenti di programmazione, esecuzione di strumenti
Contenitore di sessione / Account e sessione separati / Agenti a lunga durata come OpenClaw
Contenitore WSL (WSLc) / Virtualizzazione basata su container in WSL / Casi in cui è necessario separare a livello di virtualizzazione
MicroVM / Livello hardware / Casi in cui serve un isolamento più forte
La sicurezza dipende dalla configurazione e dalla gestione
Per ciascuna modalità, le policy permettono di decidere se autorizzare l’accesso a file e reti. Non basta predisporre uno spazio isolato: è possibile anche specificare che cosa consentire al suo interno. Per le organizzazioni è previsto il supporto alla configurazione delle policy tramite Windows Intune, con l’obiettivo di distribuire gli agenti non solo sui dispositivi personali, ma anche su molti PC gestiti dalle aziende.
Microsoft ha annunciato che numerosi partner supporteranno MXC, tra cui OpenClaw e Claude Code di Anthropic. Se le funzioni di isolamento diventeranno parte standard del sistema operativo e sempre più sviluppatori di agenti le adotteranno, MXC potrebbe affermarsi non solo come componente per sviluppatori, ma anche come base per la gestione degli agenti.
La sicurezza effettiva dipende da come si stabilisce che cosa autorizzare e che cosa vietare. Se si concede troppo, l’isolamento perde di significato; se si restringono eccessivamente i permessi, l’agente non può lavorare. Occorre partire dai privilegi minimi e ampliarli, se necessario, in base alla natura delle attività delegate. Sarà questo approccio alla gestione a essere messo alla prova con l’uso degli agenti.








コメント