
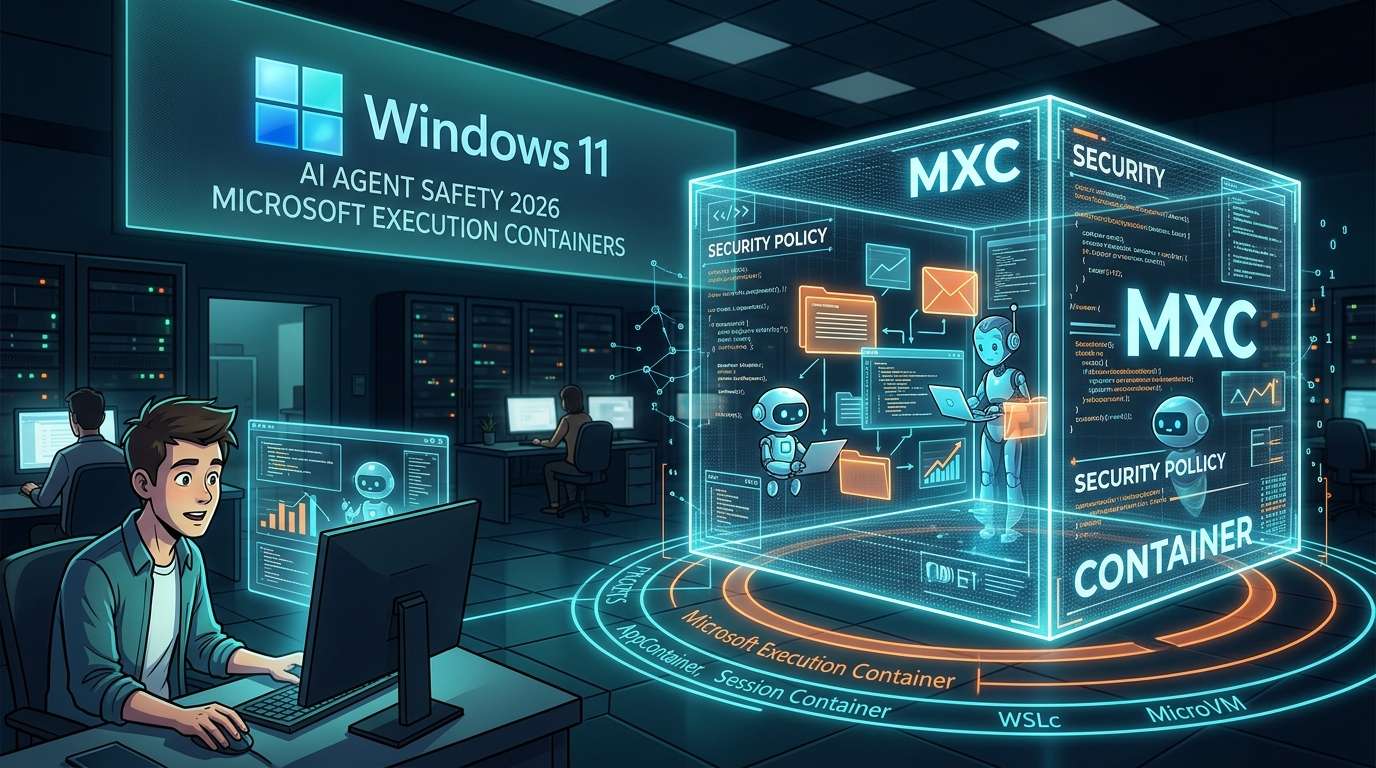
Microsoft gab am 7. Oktober 2026 (Ortszeit) die offizielle Veröffentlichung von „Microsoft Execution Containers“ (MXC) bekannt, einer isolierten Umgebung für den sicheren Betrieb von KI-Agenten unter Windows 11. Über Richtlinien, die zur Laufzeit gelten, lässt sich festlegen, auf welche Dateien und Netzwerke Agenten zugreifen dürfen. Das System soll so den Handlungsspielraum begrenzen, menschliche und agentengesteuerte Aktionen voneinander unterscheiden und Aktivitäten überwachen.
Je mehr Aufgaben man ihnen anvertraut, desto wichtiger werden klare Grenzen
E-Mails beantworten, Termine koordinieren, Dateien sortieren: Autonome KI-Agenten wie OpenClaw sind inzwischen in der Lage, solche Routineaufgaben am PC anstelle von Menschen zu erledigen. Ihre Stärke liegt darin, dass sie tatsächlich auf Dateien und Apps zugreifen können. Umgekehrt gilt: Je größer ihr Handlungsspielraum ist, desto mehr wachsen auch die Risiken – etwa wichtige Dateien versehentlich zu löschen oder ungewollte Verbindungen herzustellen.
MXC soll Agenten nicht mit einem Zaun aufhalten, sondern einen Bereich abstecken, in dem sie sich bewegen dürfen. Nutzer können nicht nur den Agenten selbst, sondern auch Plugins und Tools, das Agenten-Harness sowie alle erzeugten Ergebnisse gemeinsam in MXC unterbringen. Die Ankündigung zeigt, dass sich der Schwerpunkt der Debatte allmählich von der Frage „Was kann der Agent?“ hin zur Gestaltung der Frage „Wie weit soll er gehen dürfen?“ verlagert.
Auch über sein offizielles Windows-Developer-Konto erklärte Microsoft, dass sich Datei- und Netzwerkzugriffe festlegen und Richtlinien zur Laufzeit durchsetzen lassen. MXC ist Teil der Bemühungen, Windows zur sichersten Plattform für Agenten zu machen.
Je nach Einsatzzweck die passende Isolationsstärke wählen
Eine Besonderheit von MXC ist, dass sich zwischen mehreren Backends mit unterschiedlicher Isolationsstärke wählen lässt. Als Bild bietet sich ein Haustürschloss an: In manchen Fällen reicht das Schloss an der Eingangstür, in anderen braucht man zusätzlich einen Tresor.
### Auf Prozess- und Kontoebene
Die Prozessisolierung mit AppContainer, der in Windows integrierten Sandbox, eignet sich laut Microsoft für Coding-Agenten und für die Ausführung von Tools durch Agenten. Für Aufgaben, die mit geringem Aufwand laufen sollen, scheint sich diese Methode anzubieten.
Eine Stufe weiter geht der Sitzungscontainer. Der Agent läuft unter einem separaten Konto, unabhängig vom menschlichen Nutzer. Desktop, Zwischenablage, Benutzeroberfläche, Eingaben und aktive Sitzung sind dabei vollständig voneinander getrennt. Diese Methode eignet sich für Agenten wie OpenClaw, die lange Zeit autonom laufen. Der Agent arbeitet also gewissermaßen in einem eigenen „Zimmer“, während man selbst am Bildschirm tätig ist.
### Isolierung durch Virtualisierung
Darüber hinaus stehen der WSL-Container (WSLc), eine containerbasierte Virtualisierung unter WSL, und MicroVMs zur Verfügung, die auf Hardwareebene isolieren. Die Isolationsstärke lässt sich schrittweise erhöhen – vom Prozess über das Konto bis hin zur Virtualisierung. So kann die passende Variante je nach benötigten Berechtigungen und Laufzeit gewählt werden.
Die verschiedenen Verfahren lassen sich wie folgt einordnen.
Verfahren / Isolationseinheit / Geeignete Einsatzbereiche
AppContainer / Prozess / Coding-Agenten, Toolausführung
Sitzungscontainer / separates Konto und separate Sitzung / lang laufende Agenten wie OpenClaw
WSL-Container (WSLc) / containerbasierte Virtualisierung unter WSL / Fälle, in denen eine Trennung auf Virtualisierungsebene gewünscht ist
MicroVM / Hardwareebene / Fälle, in denen eine stärkere Isolierung erforderlich ist
Sicherheit hängt von Konfiguration und Betrieb ab
Bei allen Verfahren lässt sich über Richtlinien festlegen, ob der Zugriff auf Dateien und Netzwerke erlaubt ist. Damit wird nicht nur ein abgeschlossener Bereich bereitgestellt, sondern auch definiert, was darin zulässig ist. Für Unternehmen soll zudem die Richtlinienkonfiguration über Windows Intune unterstützt werden. Damit rückt neben einzelnen Geräten auch der Einsatz von Agenten auf zahlreichen PCs unter der Verwaltung eines Unternehmens in den Blick.
Microsoft gab bekannt, dass zahlreiche Partner MXC unterstützen werden, darunter OpenClaw und Claude Code von Anthropic. Wenn die Isolierungsfunktionen standardmäßig im Betriebssystem verfügbar sind und Entwickler von Agenten sie zunehmend nutzen, könnte sich MXC von einer Komponente für Entwickler zu einer Grundlage für den Betrieb von Agenten entwickeln.
Wie sicher das System tatsächlich ist, hängt davon ab, was erlaubt und was verboten wird. Werden zu viele Zugriffe gestattet, verliert die Isolierung an Bedeutung; sind die Einschränkungen zu streng, kann der Agent seine Aufgaben nicht erledigen. Für die jeweilige Aufgabe sollte man mit den minimal erforderlichen Berechtigungen beginnen und sie bei Bedarf erweitern. Eine solche Vorgehensweise wird beim künftigen Einsatz von Agenten gefragt sein.








コメント